산특 > 기수 > 6기
교육기간 : 2026.06.22 ~ 2026.09.12(63일)포트폴리오 서버는 진입서버로 접속후 메인서버로 진입합니다.
FTP는 바로 메인서버로 진입가능합니다.
후이즈에서 125.246.95.152로 변경해주세요
산대특의 모든 과정은 학생들의 노트에 기록됩니다.
노트(63일간의 기록)
| 번호 | 이름 | 연습 | 내부 | 외부(접속가능) | 모니터링시스템(외부) | 시험 |
|---|---|---|---|---|---|---|
| 1 | 김범철 | kbc.kr | gsip.kr | gsip.kr | gsip.kr | kbc.kr |
| 2 | 김수영 | ksy.kr | mkgorani.kr | mkgorani.kr | mkgorani.kr | ksy.kr |
| 3 | 김준범 | kjb.kr | k-aegis.kr | k-aegis.kr | k-aegis.kr | kjb.kr |
| 4 | 김하은 | khe.kr | nosweatnosweet.kr | nosweatnosweet.kr | nosweatnosweet.kr | khe.kr |
| 5 | 박귀재 | pjg.kr | 도메인.me | 도메인.me | 도메인.me | pjg.kr |
| 6 | 박세창 | psc.kr | sezzang.kr | sezzang.kr | sezzang.kr | psc.kr |
| 7 | 박종완 | pjy.kr | jongy.kr | jongy.kr | jongy.kr | pjy.kr |
| 8 | 신성민 | ssm.kr | ssm-legacy.kr | ssm-legacy.kr | ssm-legacy.kr | ssm.kr |
| 9 | 안은석 | aes.kr | ilovelinux.kr | ilovelinux.kr | ilovelinux.kr | aes.kr |
| 10 | 윤관 | yg.kr | yoonmashi.kr | yoonmashi.kr | yoonmashi.kr | yg.kr |
| 11 | 이찬주 | lcj.kr | dustmq.kr | dustmq.kr | dustmq.kr | lcj.kr |
| 12 | 정수연 | jsy.kr | suynix.kr | suynix.kr | suynix.kr | jsy.kr |
| 13 | 조우진 | jwj.kr | glowflow.kr | glowflow.kr | glowflow.kr | jwj.kr |
| 14 | 조준휘 | jjh.kr | junter.kr | junter.kr | junter.kr | jjh.k |
| 15 | 이성원 | lsw.kr | metaedunet.kr | metaedunet.kr | metaedunet.kr | lsw.kr |
장비 실습 숙달 현황
| 번호 | 이름 | 네트워크 | 시스템 | 보안시스템 | 프로그램 | 포렌식 | 클라우드 |
|---|---|---|---|---|---|---|---|
| 1 | 김범철 | 100 | 100 | 100 | 100 | 100 | 100 |
| 2 | 김수영 | 100 | 100 | 100 | 100 | 100 | 100 |
| 3 | 김준범 | 100 | 100 | 100 | 100 | 100 | 100 |
| 4 | 김하은 | 100 | 100 | 100 | 100 | 100 | 100 |
| 5 | 박귀재 | 100 | 100 | 100 | 100 | 100 | 100 |
| 6 | 박세창 | 100 | 100 | 100 | 100 | 100 | 100 |
| 7 | 박종완 | 100 | 100 | 100 | 100 | 100 | 100 |
| 8 | 신성민 | 100 | 100 | 100 | 100 | 100 | 100 |
| 9 | 안은석 | 100 | 100 | 100 | 100 | 100 | 100 |
| 10 | 윤관 | 100 | 100 | 100 | 100 | 100 | 100 |
| 11 | 이찬주 | 100 | 100 | 100 | 100 | 100 | 100 |
| 12 | 정수연 | 100 | 100 | 100 | 100 | 100 | 100 |
| 13 | 조우진 | 100 | 100 | 100 | 100 | 100 | 100 |
| 14 | 조준휘 | 100 | 100 | 100 | 100 | 100 | 100 |
| 15 | 이성원 | 100 | 100 | 100 | 100 | 100 | 100 |
기간 : 2026.07.11 ~ 2026.09.12
가상도메인 : jjcom.kr
GNS3를 이용한 실습 장비 시뮬레이션

장비
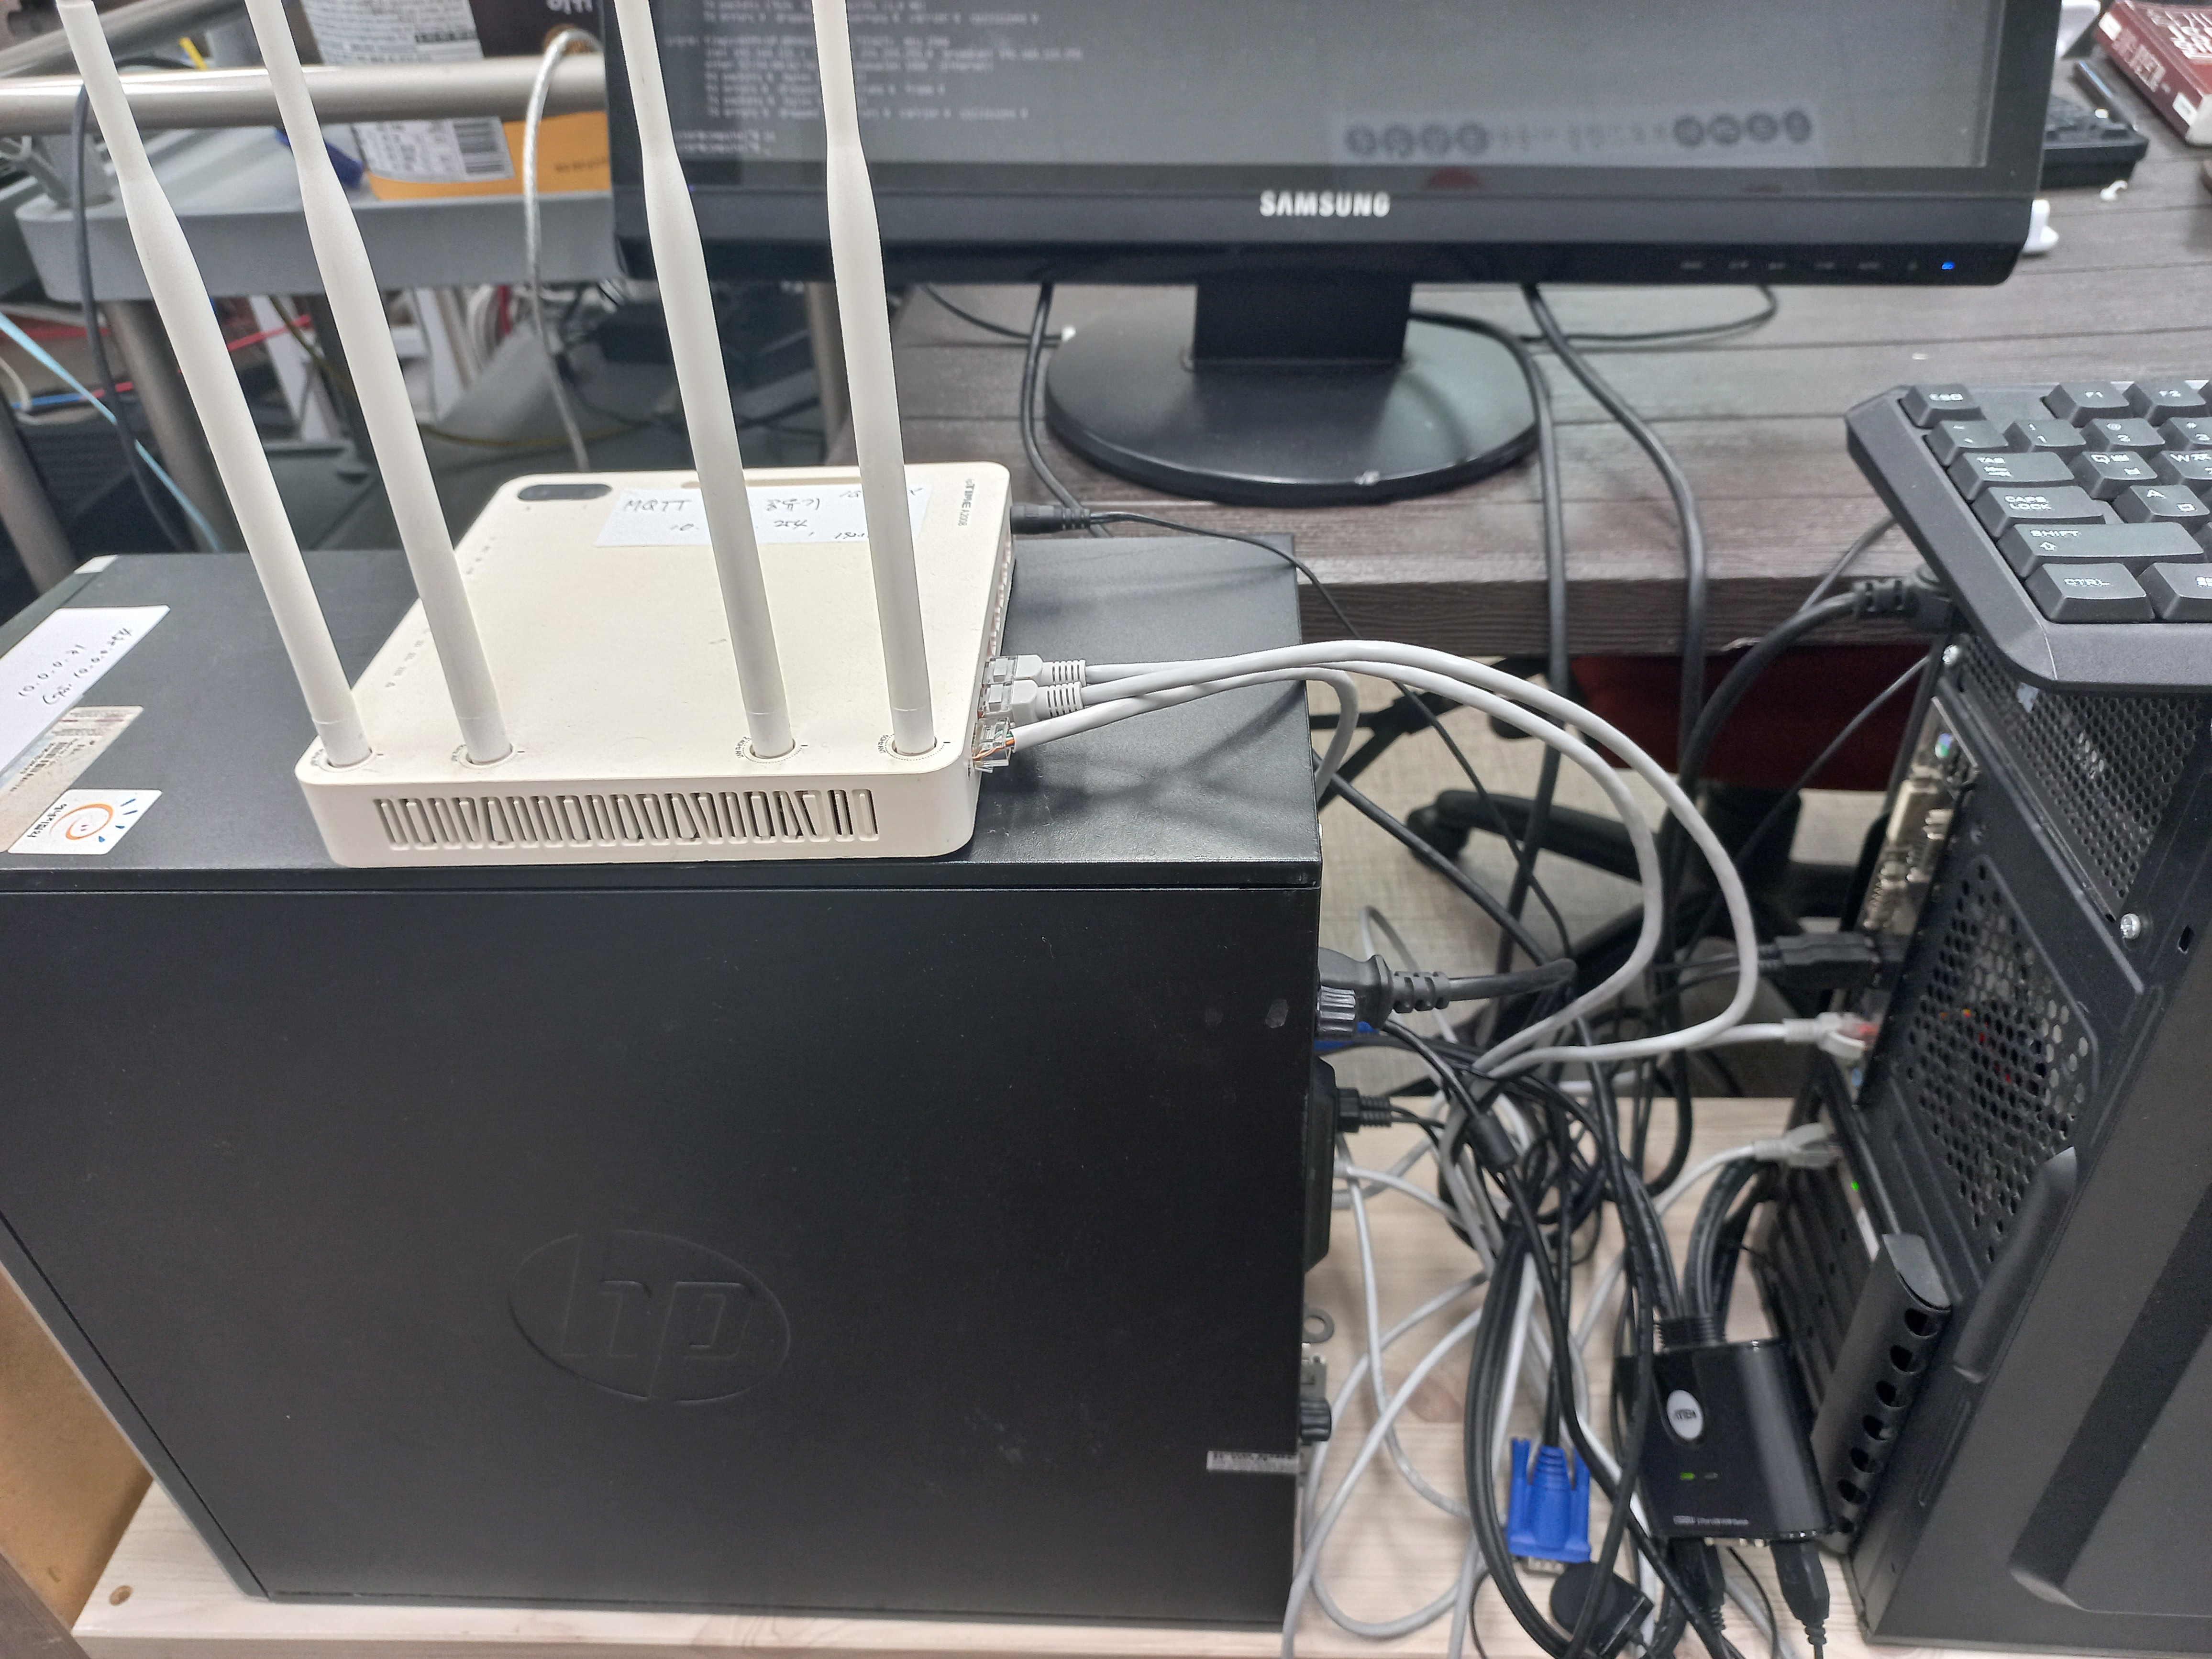
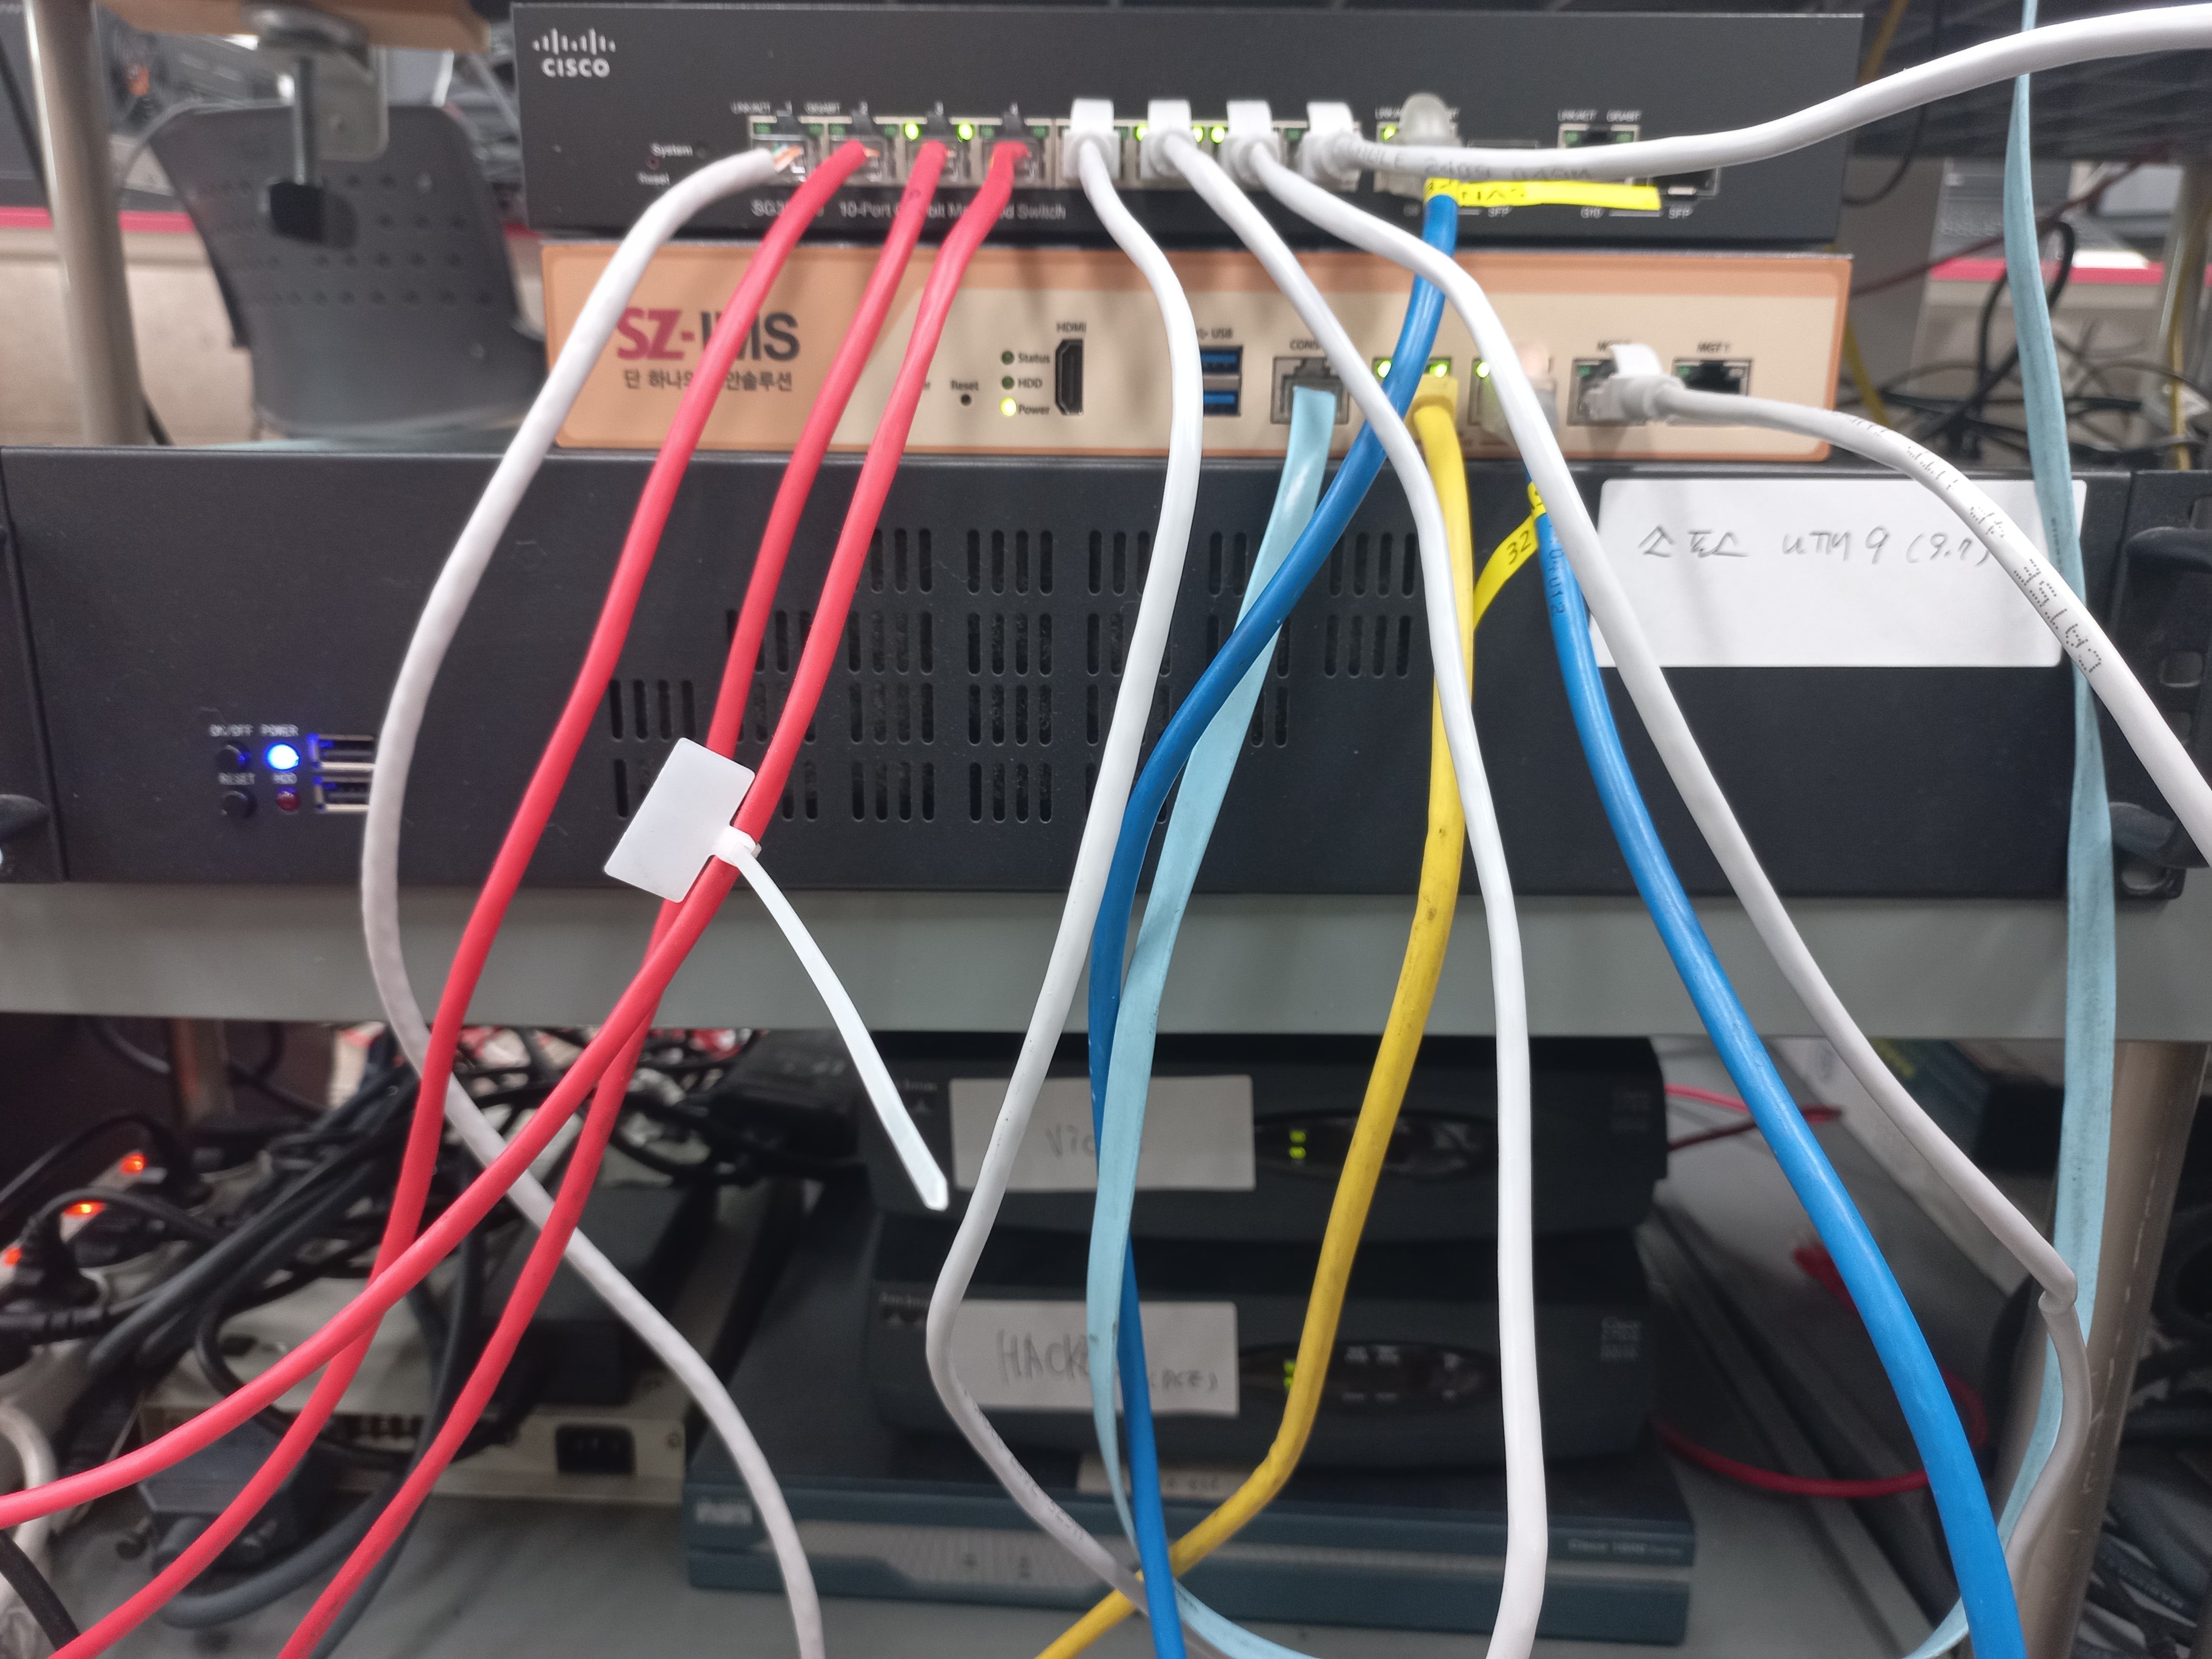
장비 접속화면
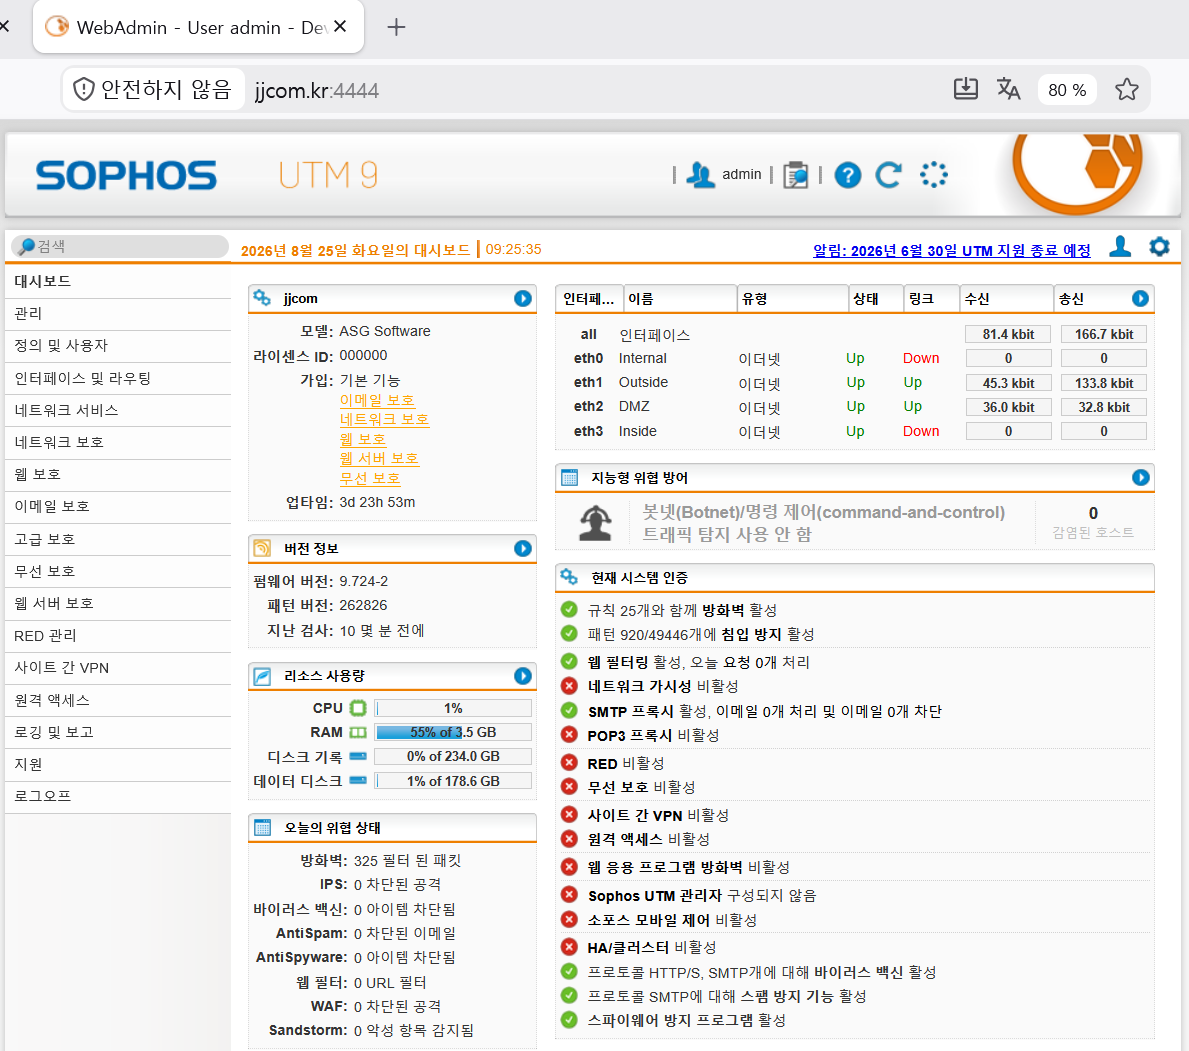 통합보안장비UTM(Unified Threat Management) |
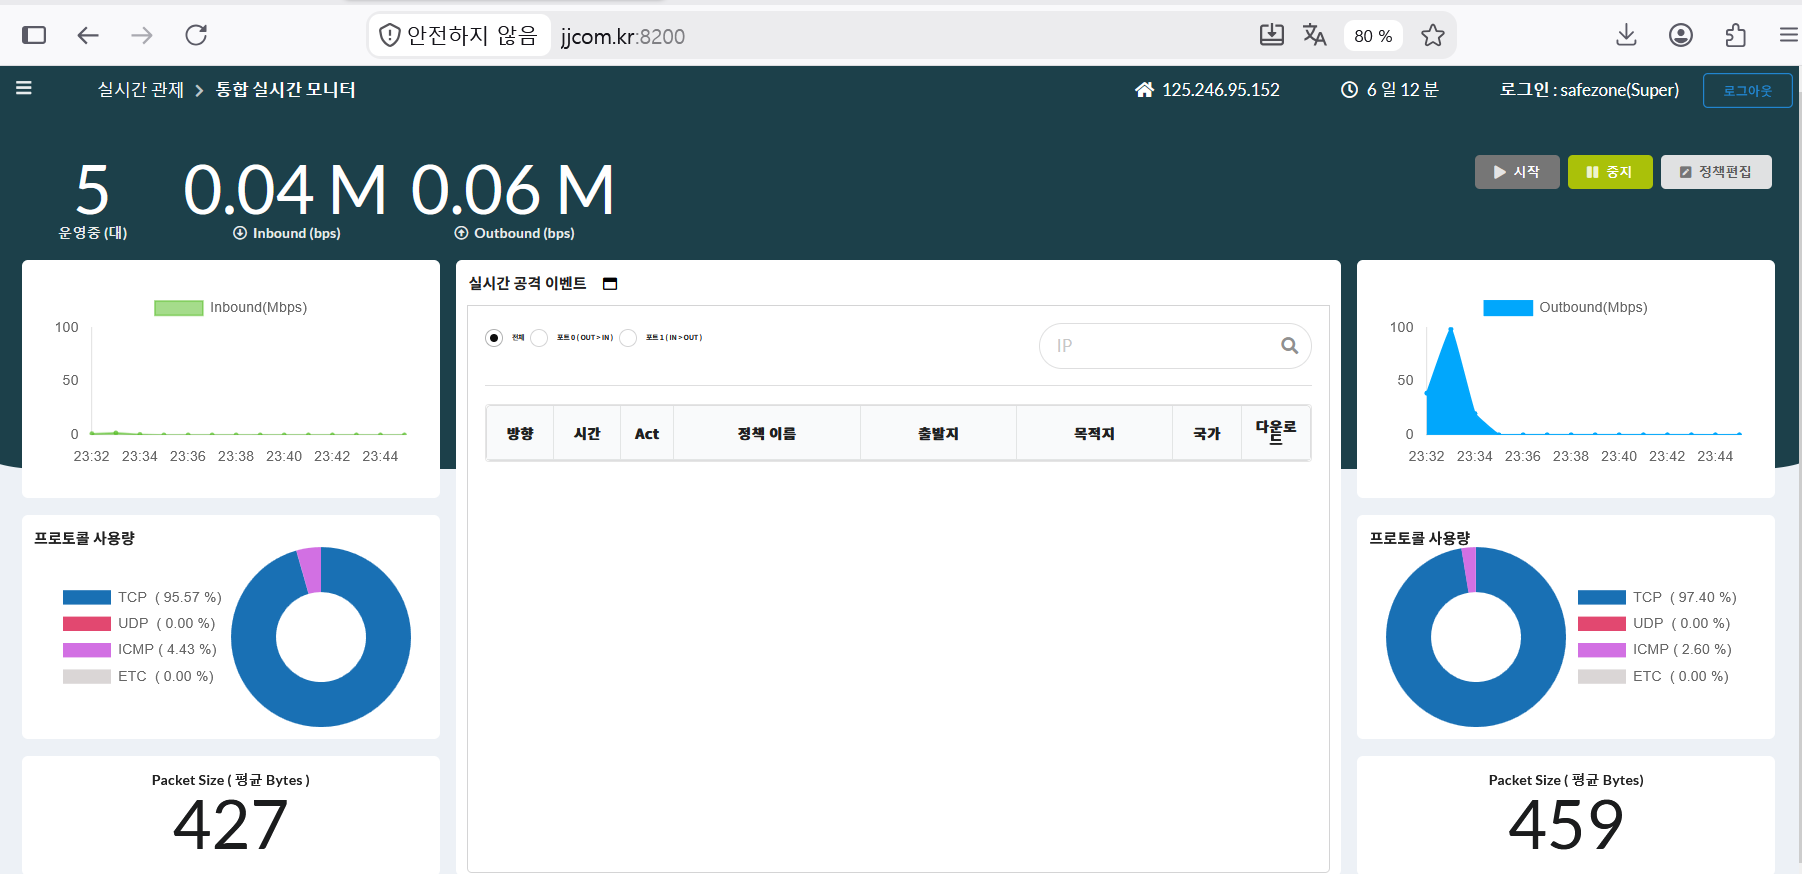 침입 탐지 시스템 IDS(Intrusion Detection System) |
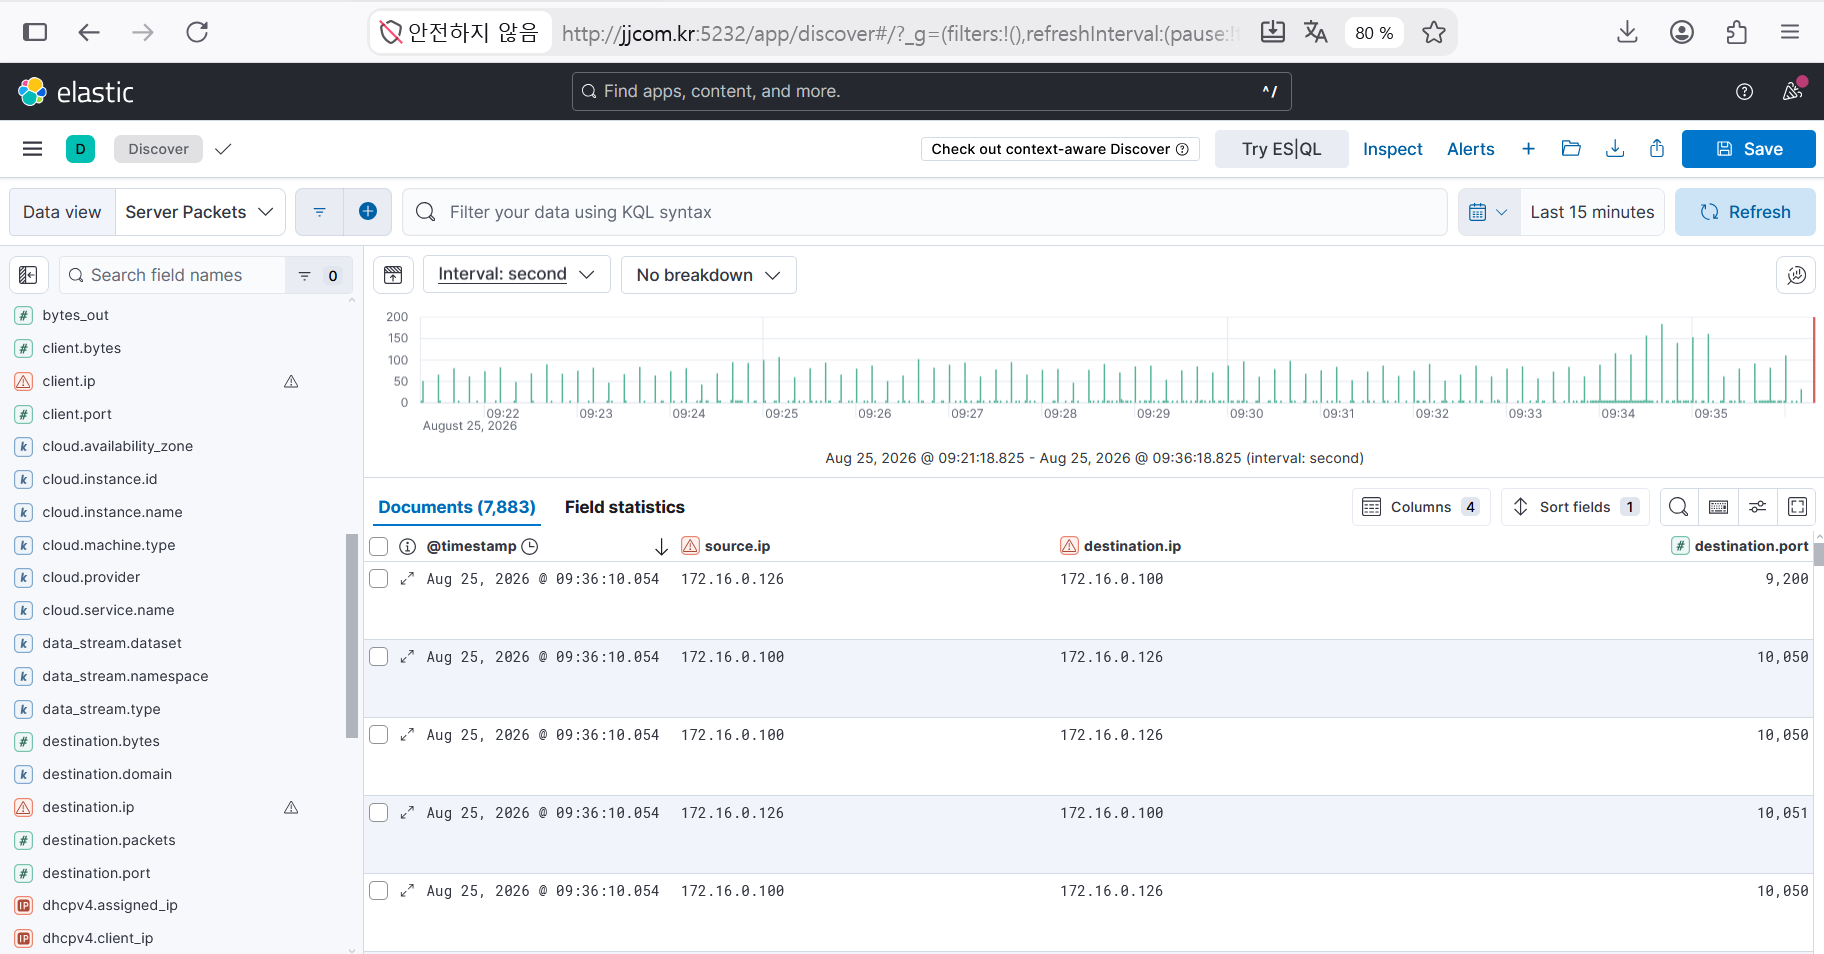 ELK(Elasticsearch+Logstash+Kibana) Elasticsearch : 데이터를 저장하고 빠르게 검색하는 엔진 Logstash : 여러 곳에서 데이터를 모으고 고치는 도구 Kibana : 모은 데이터를 보기 쉽게 그림이나 표로 보여주는 도구 |
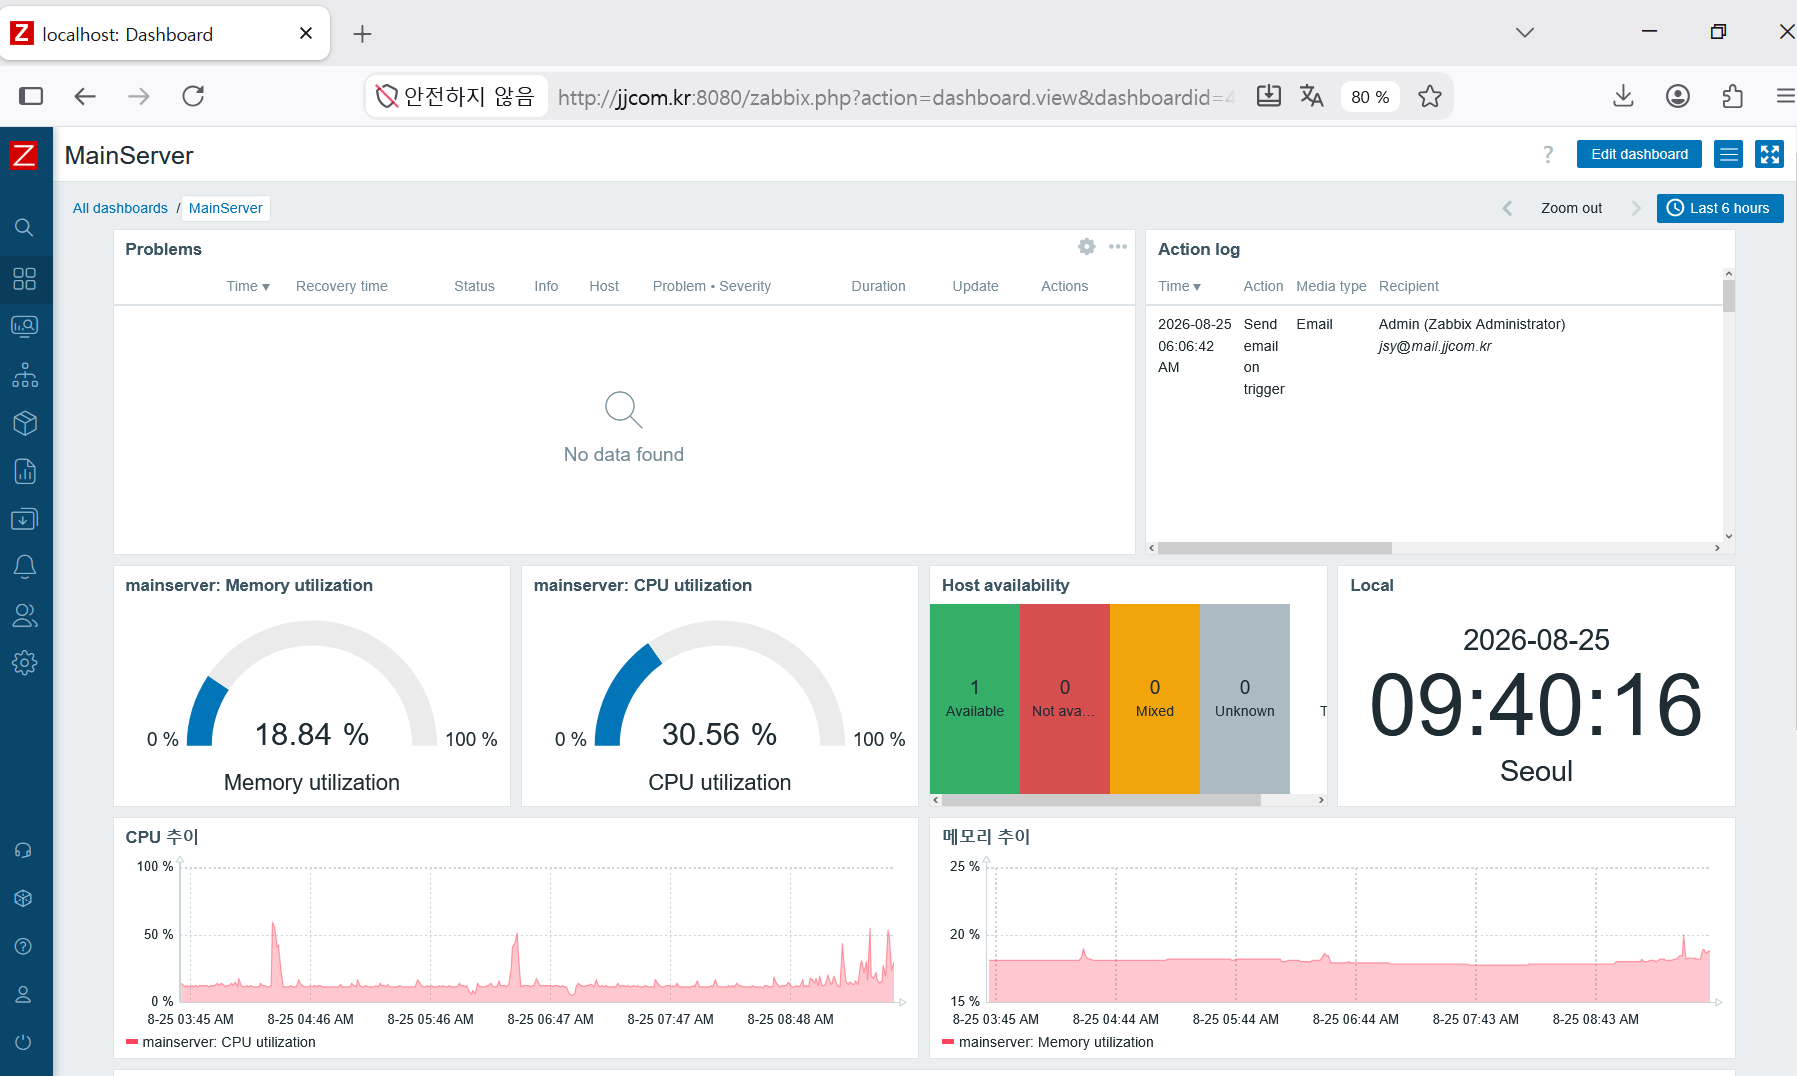 Zabbix 서버, 네트워크 장비, 클라우드 자원 등의 IT 인프라 상태를 실시간으로 수집하고 모니터링하는 무료 오픈소스 엔터프라이즈 솔루션 |
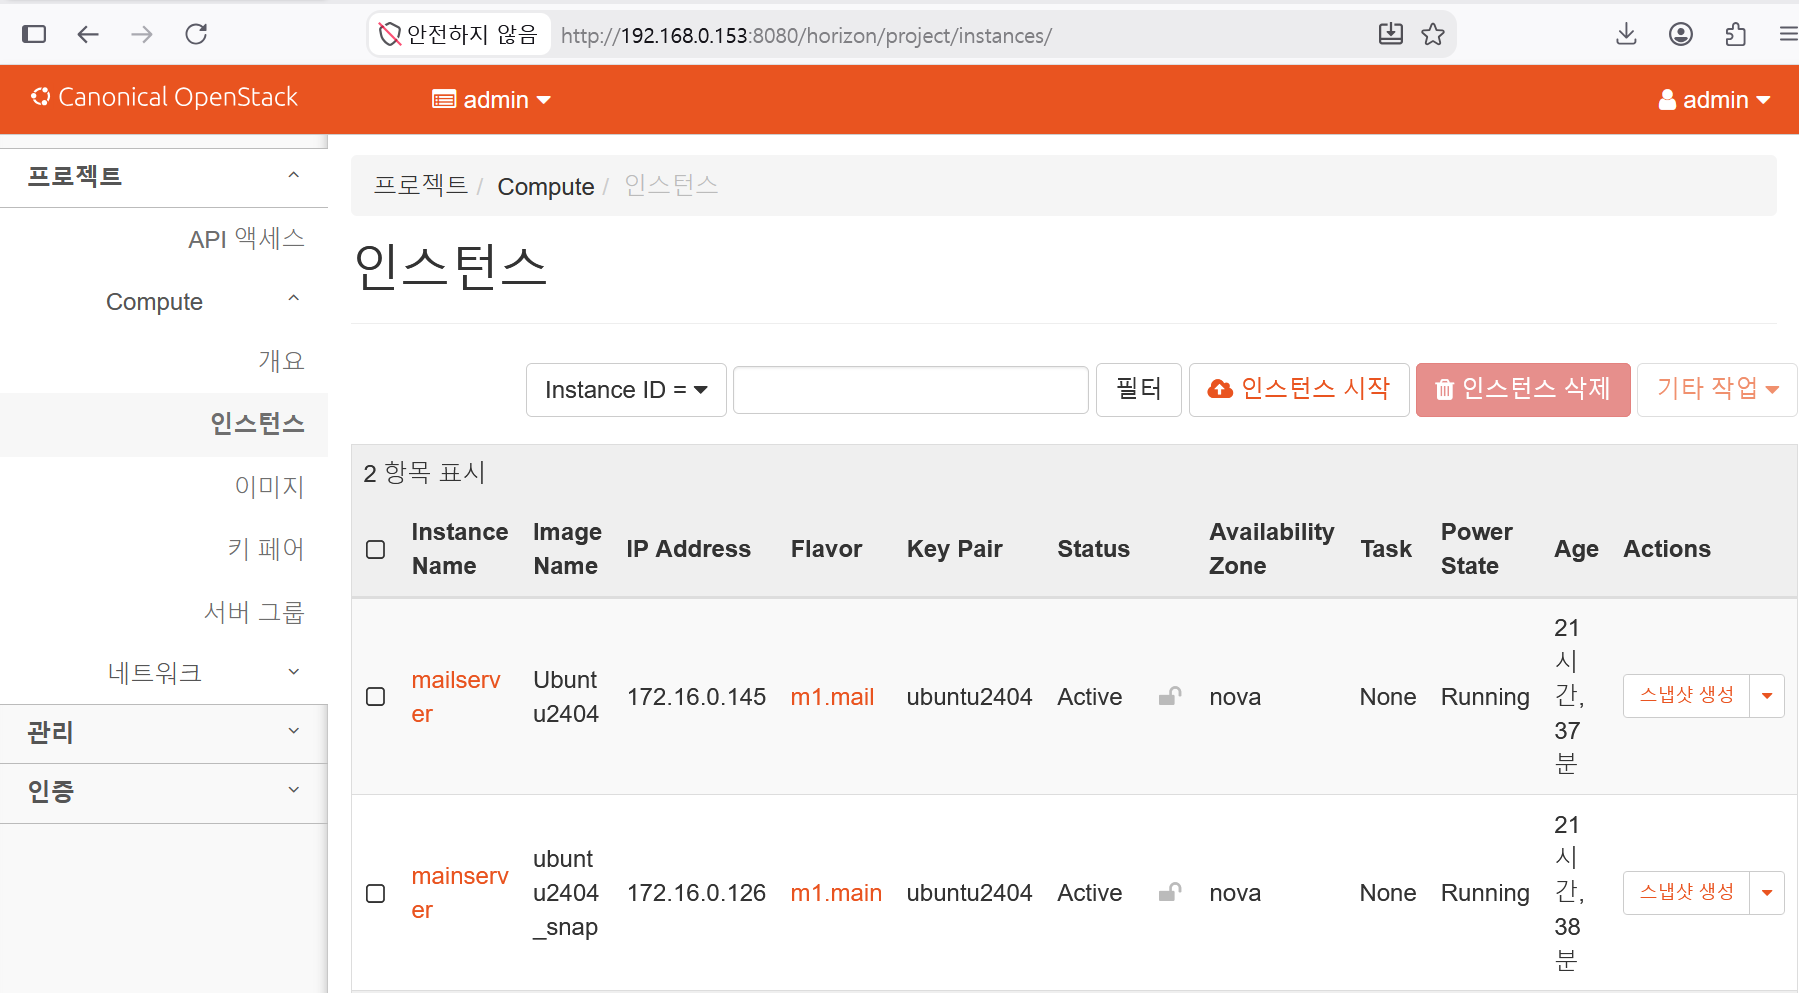 OpenStack 데이터센터의 거대한 컴퓨팅, 스토리지, 네트워크 자원을 제어하고 관리할 수 있게 해주는 오픈소스 클라우드 운영체제(IaaS 플랫폼) |
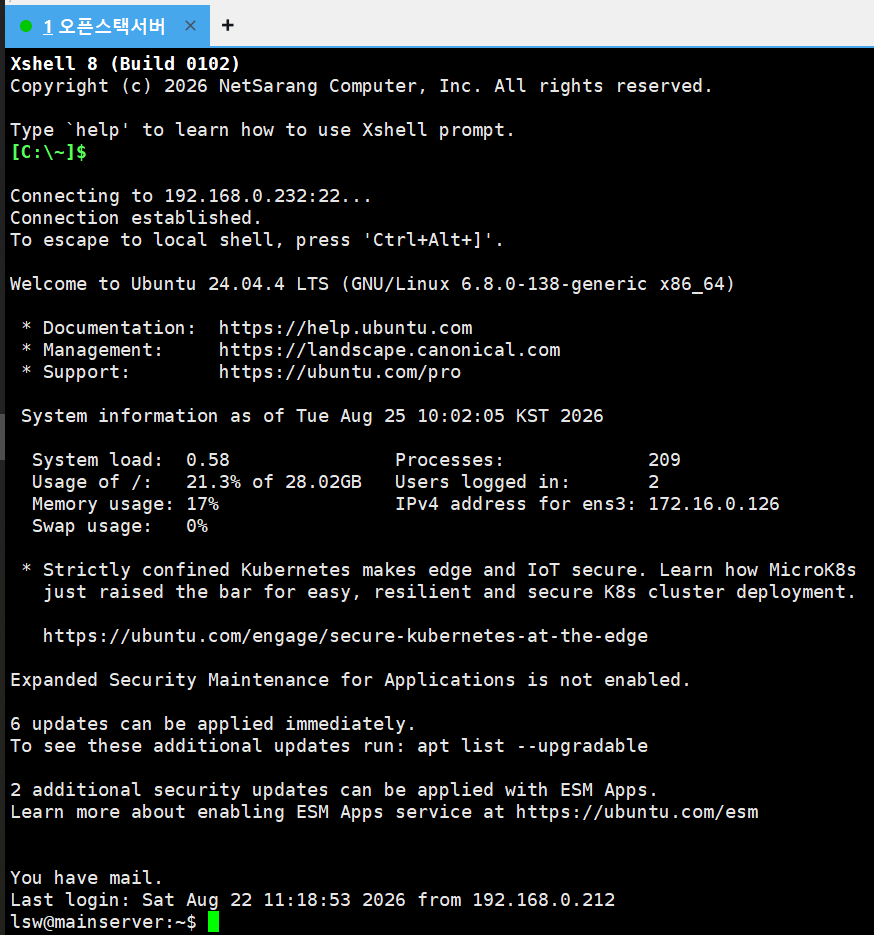 서버(Ubuntu24.04) 웹서버 (APM) 네임서버 (bind) 메일서버 : (sendmail,dovecot) |
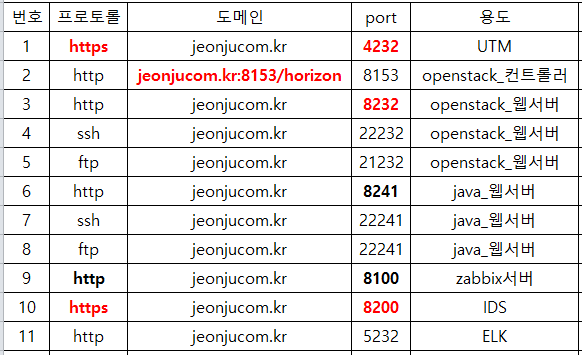
전주컴퓨터 산대특 정보보안과정은 교육후 학생들의 실전경험을 위해 실습망을 24시간동안 개방하고 있습니다.
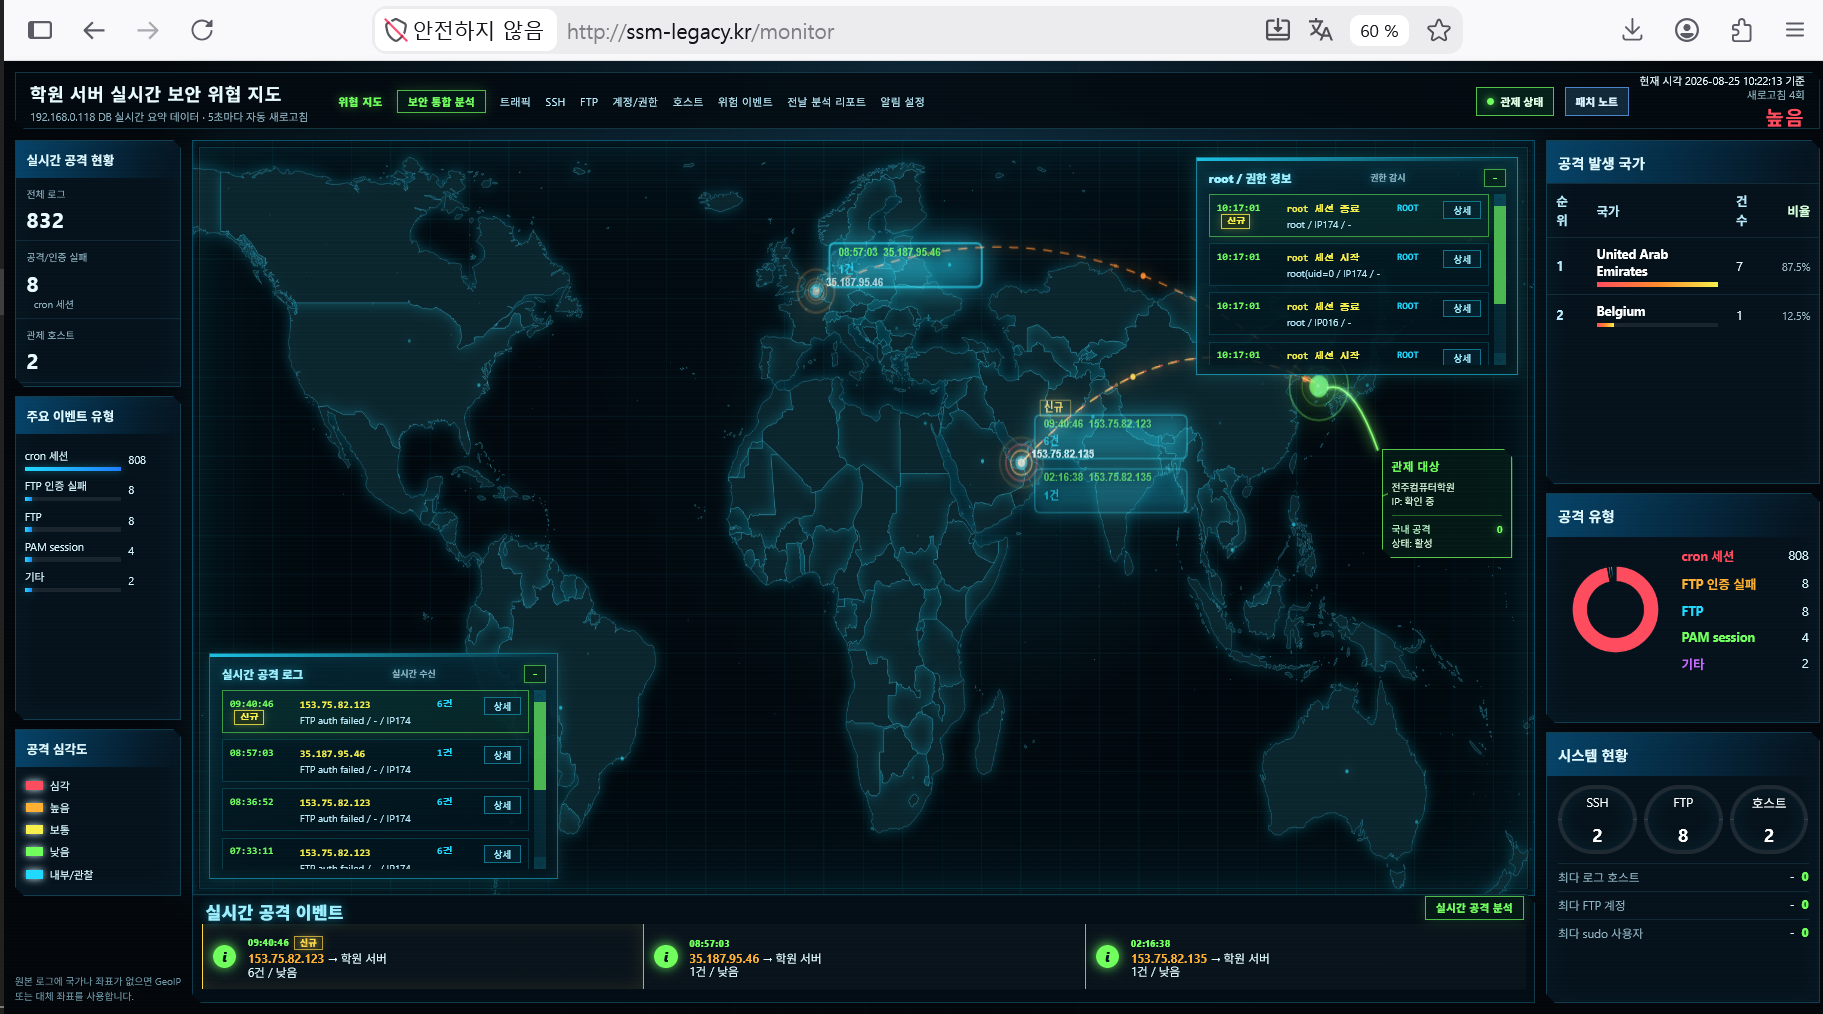
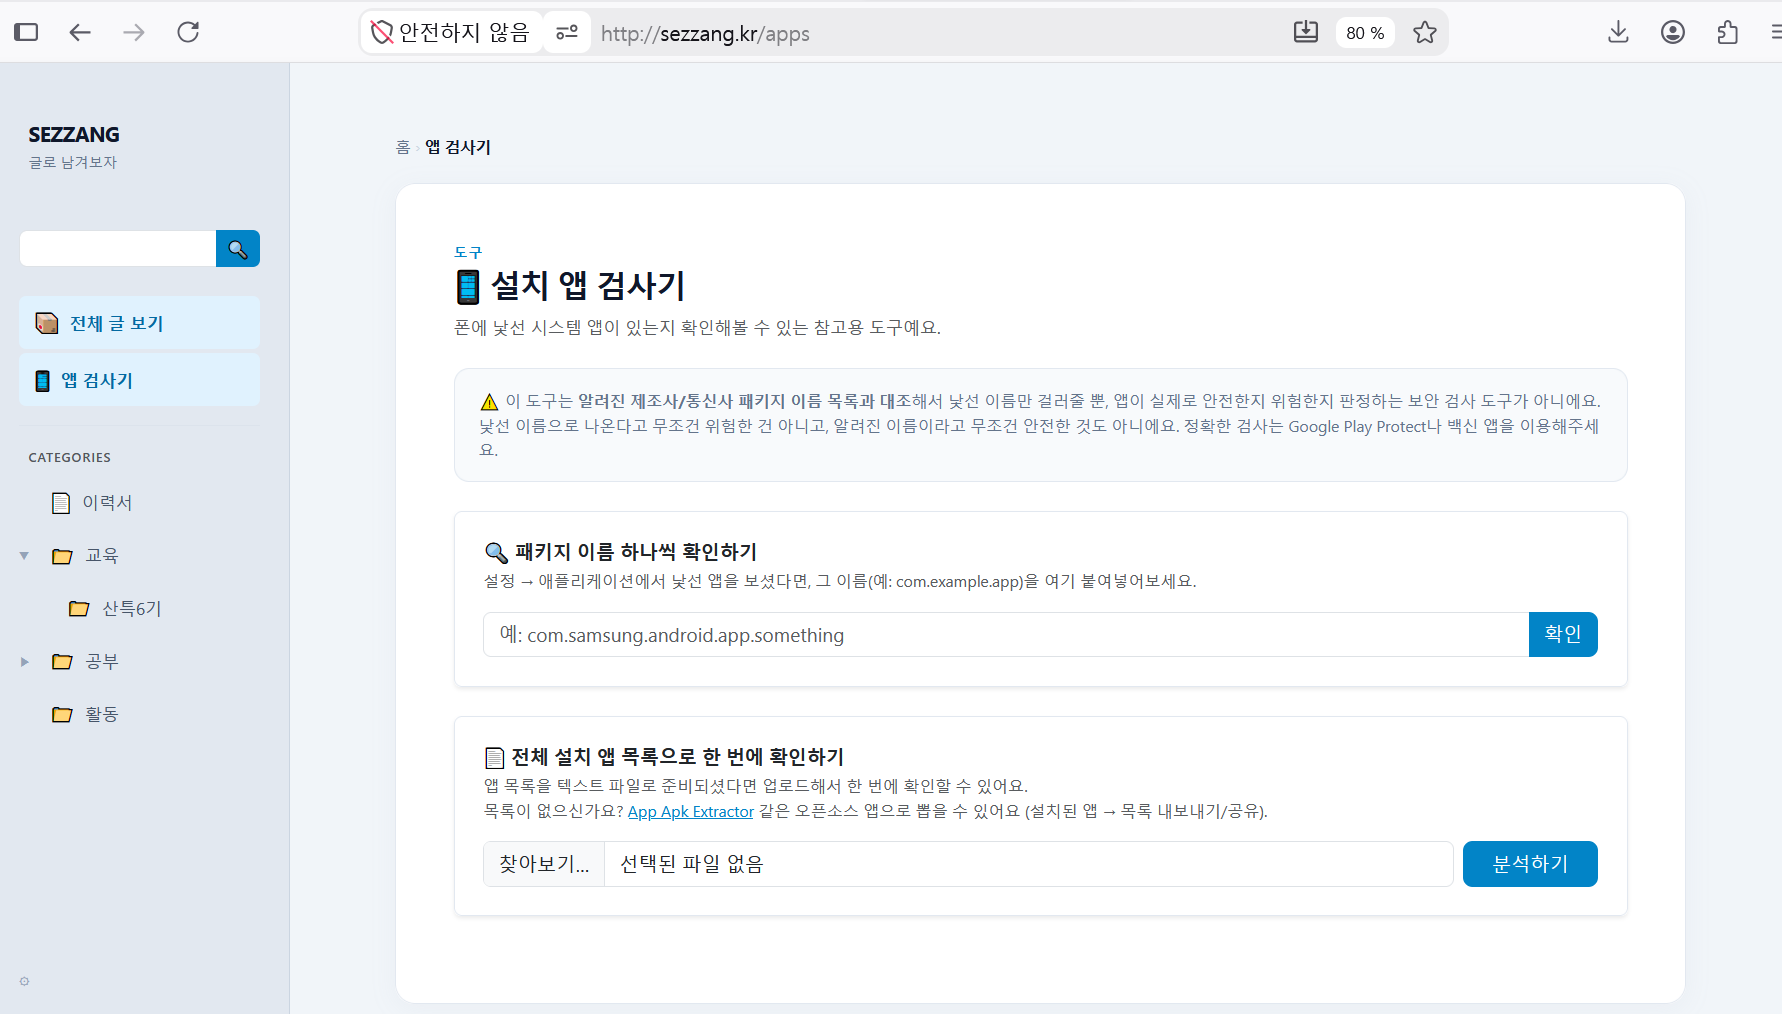
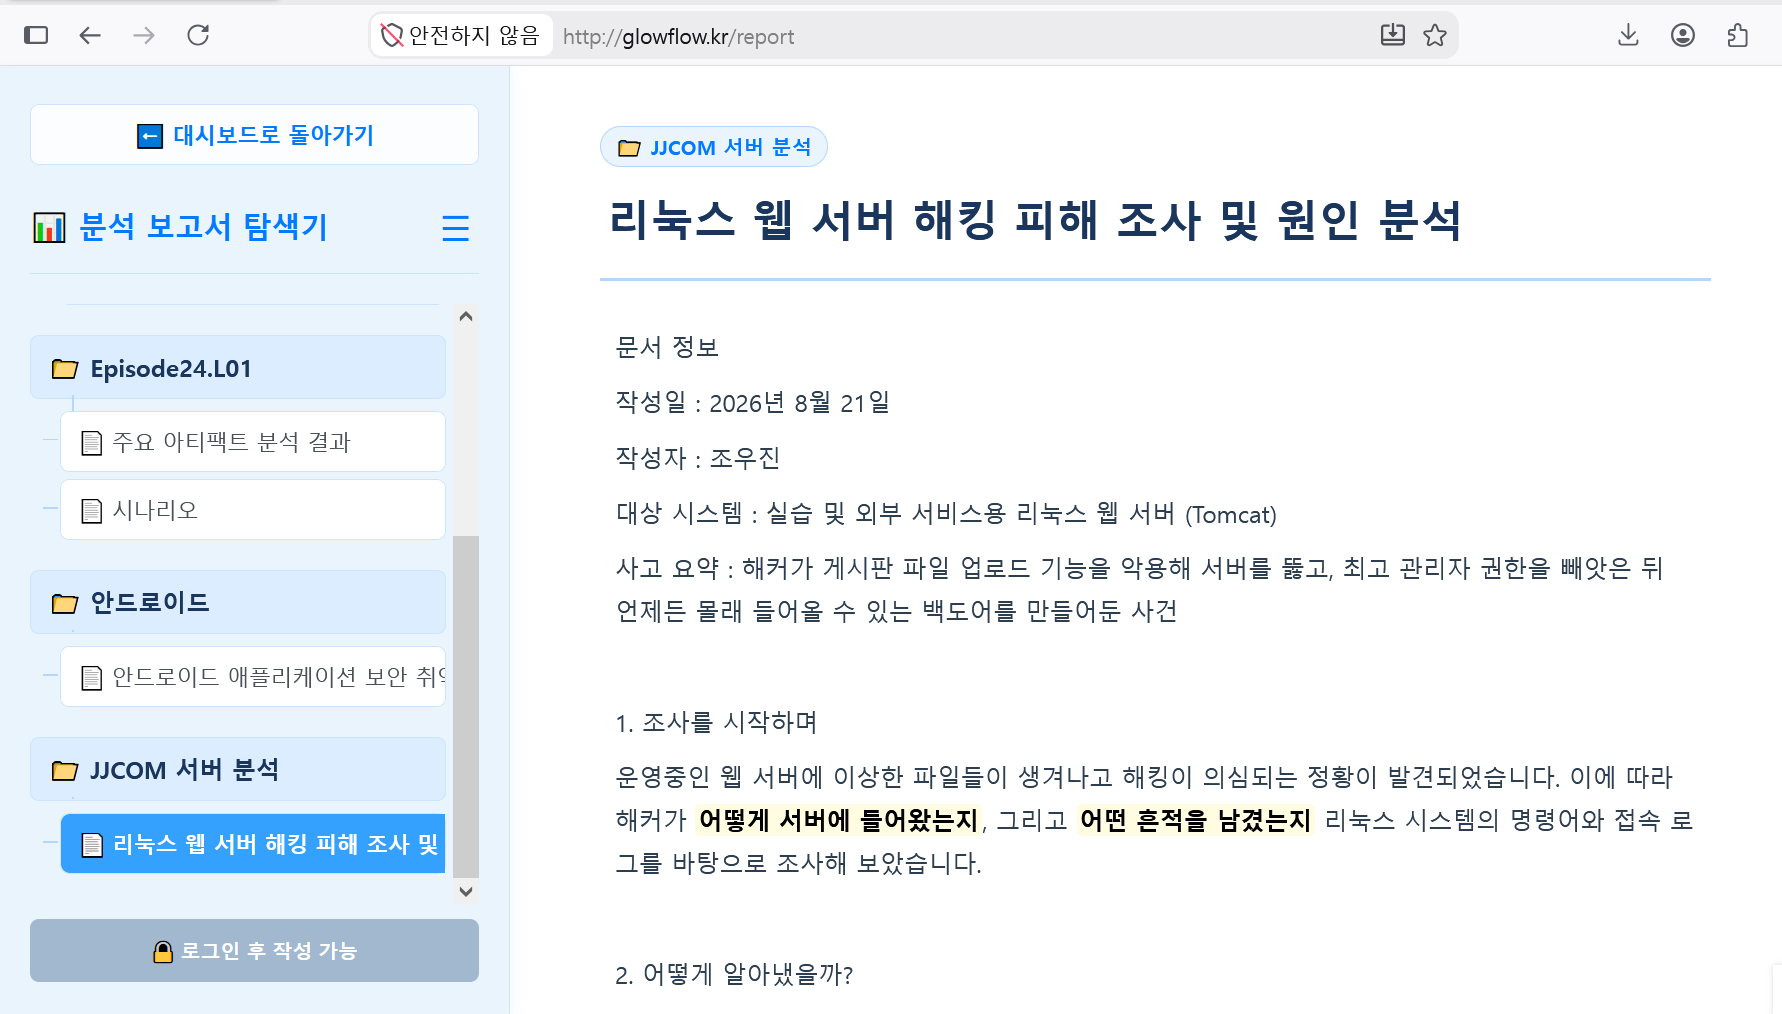
교육 결과물
> 6기 신성민 : 학원 서버 실시간 보안 위협 지도
 > 6기 박세창 : 설치 앱 검사기
 > 6기 조우진 : 분석보고서
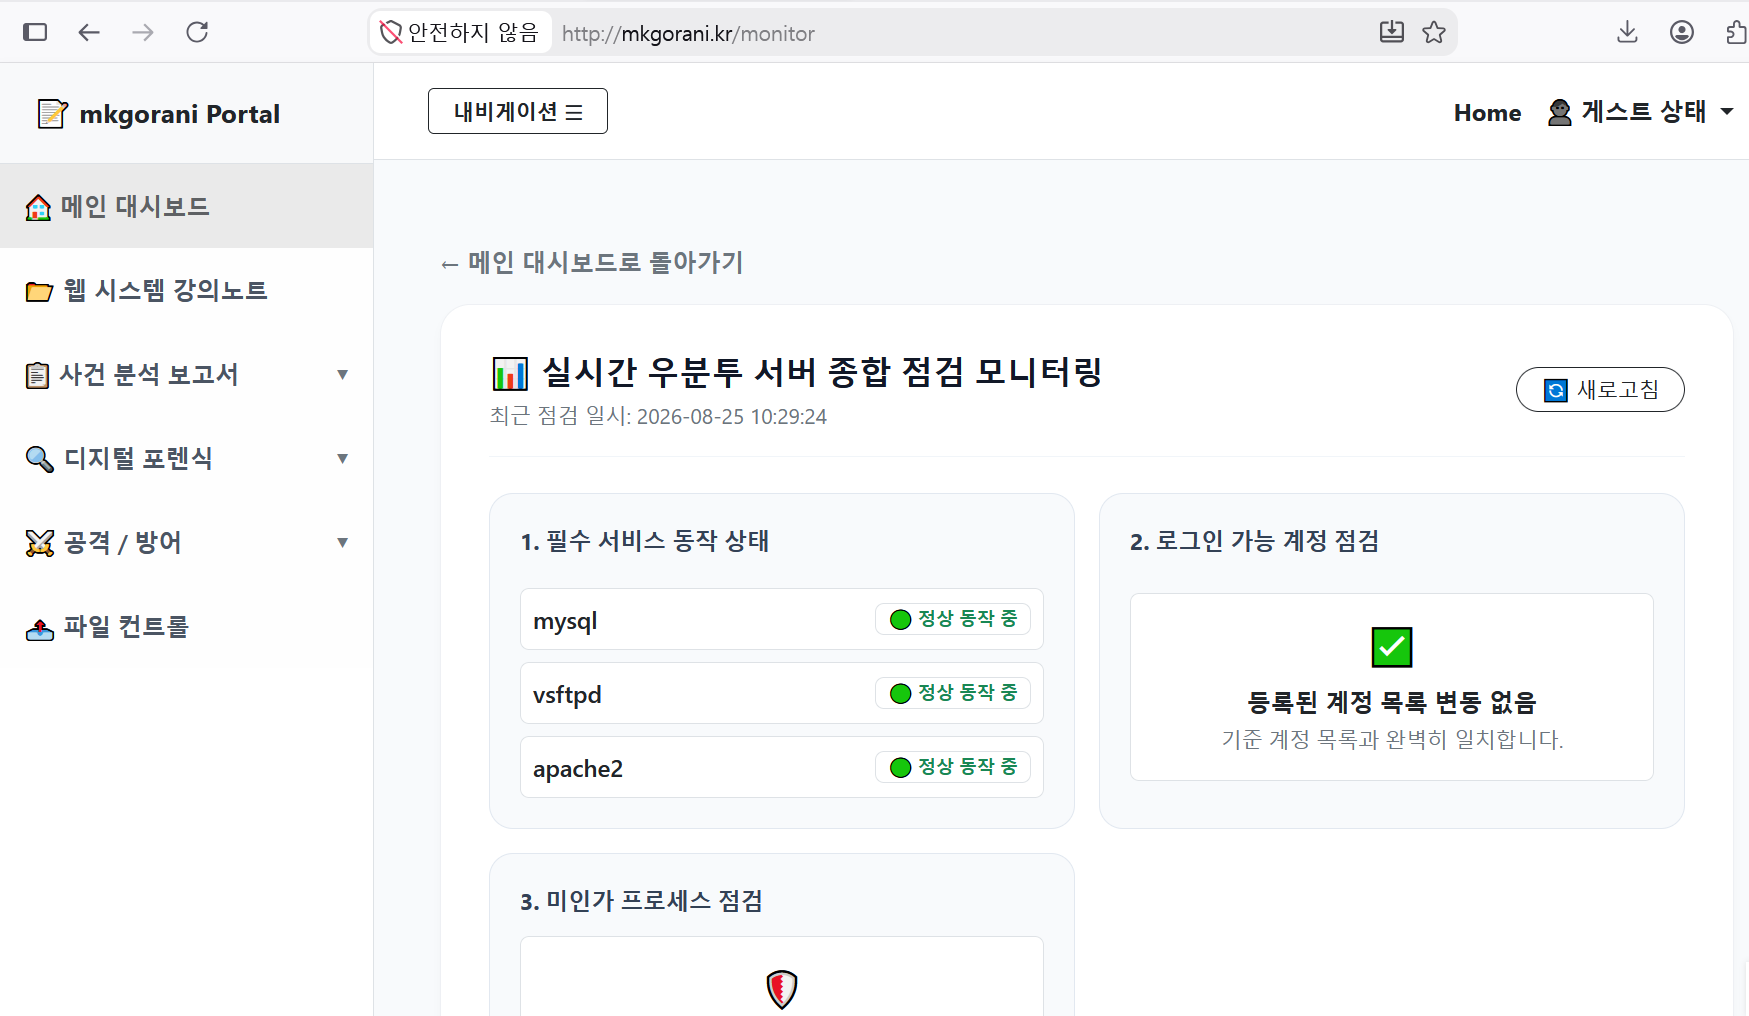
 > 6기 김수영 : 실시간 우분투 서버 종합 점검 모니터링
팀구성
| 번호 | 팀명 | 팀장 | 팀원1(네트워크) | 팀원2(시스템) | 팀원3(보안시스템) | 팀원4(공격및탐지) |
|---|---|---|---|---|---|---|
| 1 | 서브웨이 | 신성민 | 윤관 | 조준휘 | 김준범 | 신성민 |
| 2 | 이지스 | 박세창 | 박세창 | 김하은 | 정수연 | 안은석 |
| 3 | 스스디 | 김수영 | 김수영 | 조우진 | 박종완 | 이찬주 |
| 4 | 김범철 | 김범철 | 박귀재 | 이성원 | 이성원 |
1. 라우터 관리 및 보안설정을 할 수 있다.
> 1.1 Kisa 주요정보통신기반시설_기술적_취약점_분석_평가_방법_상세가이드에 맞춰 설정 할 수 있다.
2. UTM을 설치하고 설정할 수 있다.
> 2.1 Outside,DMZ,Inside 망을 구성하고 마스커레이딩,NAT에 대해 설정할 수 있다.
3. IDS를 접속하고 설정할 수 있다.
> 3.1 다양한 공격에 따른 대응 룰(Rule)을 만들고 탐지 할 수 있다.
4. 탐지가 불가능한 악성코드를 만들 수 있다.
> 4.1 악성코드의 특징을 이해한다.(키로그,화면캡처,파일다운로드)
> 4.2 악성코드의 특징을 이해하고 파이썬을 이용해 기능을 구현할 수 있다.
5. 네트워크 패킷을 분석할 수 있다.
> 5.1 와이어샤크,packetbeat를 이용해 네트워크를 분석한다.
6. 디지털포렌식을 할 수 있다.
> 6.1 자료를 수집할 수 있다.
> 6.2 분석보고서를 작성할 수 있다.
실습과정 핵심 내용 정리 및 트러블 슈팅
[라우터편]
> 네트워크 : 다이렉트 케이블을 만든다.
> clock rate를 반드시 설정해 주세요!
> DTE 와 DCE의 개념을 이해하기
> 라우터 시리얼 연결시 DEC라는 부분에 clock rate를 적용해야 합니다.
Cisco 1700과 Cisco 1800을 시리얼(Serial) 케이블(DCE ↔ DTE)로 연결하는 경우에는 DCE 측에서 클럭(Clock Rate)을 설정해야 합니다.
DTE는 클럭을 설정하지 않습니다.
clock rate를 설정하는 이유는 "시리얼 통신의 기준 클럭(Clock Signal)을 제공하기 위해서"입니다.
Ethernet은 스위치와 NIC가 자동으로 속도를 협상하지만, Serial 인터페이스는 데이터를 언제 보내고 언제 읽을지를 알려주는 기준 신호(Clock)가 반드시 필요합니다.
통신사회선 KT 전용회서 --> CSU/DSU --> Cisco Router
통신사 --> Cisco
통신사가 클럭을 제공
Router = DTE
네트워크 설정
HACKER 라우터(DCE)+기본보안설정
VICTIM라우터(DET)+기본보안설정
[방화벽편]
보안시스템 : 소프트웨어용 이미지로 설치형 USB(Platform: UTM v9 software appliance)를 만든다.
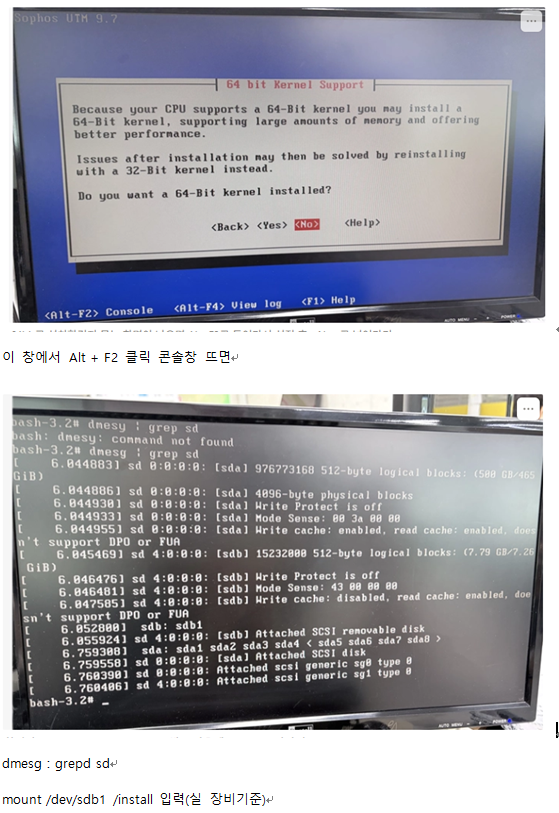
> 9.7 설치시 암호가 강화되어 P@ssw0rd!@123형태로 만들어야 합니다.
> dmesg > 9.5일 경우 : Alt+F2 > mount /dev/sdb1 /install > Alt+F1 > 설치
> 9.7일 경우 : Alt+F2 > mount /dev/sdb1 /install > Alt+F1 > 설치
> 64Bit를 선택시 NO로 해야 설치됨.
> 나머지는 Yes로 진행
> 암호 : p@ssw0rd!@123
> 암호 : P@ssw0rd!@123
[서버설정편]
sudo apt -y update
sudo apt -y upgrade
sudo apt -y install net-tools
sudo apt -y install unzip
sudo apt -y install lrzsz
sudo apt -y install vsftpd
sudo apt -y install openssh-server
sudo apt -y install inetutils-telnetd
sudo apt -y install postfix
sudo apt -y install sendmail
sudo apt -y install dovecot-pop3d
sudo apt -y install dovecot-imapd
sudo apt -y install nfs-kernel-server
sudo apt -y install bind9 bind9utils
sudo apt -y install lamp-server^
sudo apt -y install roundcube
sudo apt -y install isc-dhcp-server
sudo apt -y install squid
sudo apt -y install isc-dhcp-server tftpd-hpa inetutils-inetd vsftpd pxelinux
[클라우드편]
수동설치,자동설치
controller
compute
compute2
[IDS편] Snort Rule 기반 탐지
# 1단계: 포트 스캔 탐지 (Nmap 등 TCP SYN 스캔)
alert tcp any any -> $HOME_NET any
(msg:"[SCENARIO-1] TCP Port Scan Attempt";
flags:S;
flow:stateless;
threshold:type both, track by_src, count 20, seconds 5;
sid:50010002;
classtype:UserDefine;
priority:1;)
# 2단계: DDoS 공격 탐지 (초당 대량 패킷 인입)
alert tcp any any -> $HOME_NET any
(msg:"[SCENARIO-2] Potential Flooding DDoS Attack";
flags:S;
flow:stateless;
threshold:type both, track by_src, count 500, seconds 1;
sid:50010005;
classtype:UserDefine;
priority:1;)
# 3단계: 웹 무차별 대입 공격 (Short-time HTTP POST 로그인 시도 폭주)
alert tcp any any -> $HOME_NET 80
(msg:"[SCENARIO-3] Web Brute Force Attempt (HTTP POST)";
flow:to_server,established;
POST;
content:"POST";
nocase;
threshold:type both, track by_src, count 10, seconds 5;
sid:50010006;
classtype:UserDefine;
priority:1;)
# 4단계: 메일 보내기 탐지 (SMTP 세션 시작)
alert tcp any any -> $HOME_NET 25
(msg:"[SCENARIO-4] Outbound/Inbound SMTP Mail Sending Initiated";
flow:to_server,established;
content:"MAIL FROM";
nocase;
sid:50010007;
classtype:UserDefine;
priority:1;)
# 5단계: 메일 피싱 / 악성 첨부파일 유입 탐지
alert tcp any any -> $HOME_NET 25
(msg:"[SCENARIO-5] Phishing Mail Attachment Detected";
flow:to_server,established;
content:"Content-Disposition:";
nocase;
content:"attachment";
nocase;
distance:0;
within:30;
sid:40030008;
classtype:ContentsFilter;
priority:1;)
DTE는 클럭을 설정하지 않습니다.
clock rate를 설정하는 이유는 "시리얼 통신의 기준 클럭(Clock Signal)을 제공하기 위해서"입니다.
Ethernet은 스위치와 NIC가 자동으로 속도를 협상하지만, Serial 인터페이스는 데이터를 언제 보내고 언제 읽을지를 알려주는 기준 신호(Clock)가 반드시 필요합니다.
통신사회선 KT 전용회서 --> CSU/DSU --> Cisco Router
통신사 --> Cisco
통신사가 클럭을 제공
Router = DTE
네트워크 설정
HACKER 라우터(DCE)+기본보안설정
enable
hostname HACKER
show ip interface brief
configure terminal
interface FastEthernet0
ip address 100.100.100.254 255.255.255.0
no shutdown
exit
interface Serial0
ip address 10.10.10.1 255.255.255.252
clock rate 64000
no shutdown
exit
ip routing
router ospf 1
router-id 10.10.10.1
network 10.10.10.0 0.0.0.3 area 0
network 100.100.100.0 0.0.0.255 area 0
exit
end
clear ip ospf process
show ip interface brief
show ip route
hostname HACKER
show ip interface brief
configure terminal
interface FastEthernet0
ip address 100.100.100.254 255.255.255.0
no shutdown
exit
interface Serial0
ip address 10.10.10.1 255.255.255.252
clock rate 64000
no shutdown
exit
ip routing
router ospf 1
router-id 10.10.10.1
network 10.10.10.0 0.0.0.3 area 0
network 100.100.100.0 0.0.0.255 area 0
exit
end
clear ip ospf process
show ip interface brief
show ip route
VICTIM라우터(DET)+기본보안설정
enable
show ip interface brief
configure terminal
interface FastEthernet0
ip address 125.246.95.254 255.255.255.0
no shutdown
exit
interface serial 0
ip address 10.10.10.2 255.255.255.252
no shutdown
exit
ip routing
router ospf 1
router-id 10.10.10.2
network 10.10.10.0 0.0.0.3 area 0
network 125.246.95.0 0.0.0.255 area 0
exit
end
clear ip ospf process
show ip interface brief
show ip route
show ip interface brief
configure terminal
interface FastEthernet0
ip address 125.246.95.254 255.255.255.0
no shutdown
exit
interface serial 0
ip address 10.10.10.2 255.255.255.252
no shutdown
exit
ip routing
router ospf 1
router-id 10.10.10.2
network 10.10.10.0 0.0.0.3 area 0
network 125.246.95.0 0.0.0.255 area 0
exit
end
clear ip ospf process
show ip interface brief
show ip route
보안시스템 : 소프트웨어용 이미지로 설치형 USB(Platform: UTM v9 software appliance)를 만든다.
> 9.7 설치시 암호가 강화되어 P@ssw0rd!@123형태로 만들어야 합니다.
> dmesg > 9.5일 경우 : Alt+F2 > mount /dev/sdb1 /install > Alt+F1 > 설치
> 9.7일 경우 : Alt+F2 > mount /dev/sdb1 /install > Alt+F1 > 설치
> 64Bit를 선택시 NO로 해야 설치됨.
> 나머지는 Yes로 진행
> 암호 : p@ssw0rd!@123
> 암호 : P@ssw0rd!@123
[서버설정편]
sudo apt -y update
sudo apt -y upgrade
sudo apt -y install net-tools
sudo apt -y install unzip
sudo apt -y install lrzsz
sudo apt -y install vsftpd
sudo apt -y install openssh-server
sudo apt -y install inetutils-telnetd
sudo apt -y install postfix
sudo apt -y install sendmail
sudo apt -y install dovecot-pop3d
sudo apt -y install dovecot-imapd
sudo apt -y install nfs-kernel-server
sudo apt -y install bind9 bind9utils
sudo apt -y install lamp-server^
sudo apt -y install roundcube
sudo apt -y install isc-dhcp-server
sudo apt -y install squid
sudo apt -y install isc-dhcp-server tftpd-hpa inetutils-inetd vsftpd pxelinux
[클라우드편]
수동설치,자동설치
controller
compute
compute2
[IDS편] Snort Rule 기반 탐지
# 1단계: 포트 스캔 탐지 (Nmap 등 TCP SYN 스캔)
alert tcp any any -> $HOME_NET any
(msg:"[SCENARIO-1] TCP Port Scan Attempt";
flags:S;
flow:stateless;
threshold:type both, track by_src, count 20, seconds 5;
sid:50010002;
classtype:UserDefine;
priority:1;)
# 2단계: DDoS 공격 탐지 (초당 대량 패킷 인입)
alert tcp any any -> $HOME_NET any
(msg:"[SCENARIO-2] Potential Flooding DDoS Attack";
flags:S;
flow:stateless;
threshold:type both, track by_src, count 500, seconds 1;
sid:50010005;
classtype:UserDefine;
priority:1;)
# 3단계: 웹 무차별 대입 공격 (Short-time HTTP POST 로그인 시도 폭주)
alert tcp any any -> $HOME_NET 80
(msg:"[SCENARIO-3] Web Brute Force Attempt (HTTP POST)";
flow:to_server,established;
POST;
content:"POST";
nocase;
threshold:type both, track by_src, count 10, seconds 5;
sid:50010006;
classtype:UserDefine;
priority:1;)
# 4단계: 메일 보내기 탐지 (SMTP 세션 시작)
alert tcp any any -> $HOME_NET 25
(msg:"[SCENARIO-4] Outbound/Inbound SMTP Mail Sending Initiated";
flow:to_server,established;
content:"MAIL FROM";
nocase;
sid:50010007;
classtype:UserDefine;
priority:1;)
# 5단계: 메일 피싱 / 악성 첨부파일 유입 탐지
alert tcp any any -> $HOME_NET 25
(msg:"[SCENARIO-5] Phishing Mail Attachment Detected";
flow:to_server,established;
content:"Content-Disposition:";
nocase;
content:"attachment";
nocase;
distance:0;
within:30;
sid:40030008;
classtype:ContentsFilter;
priority:1;)
네트워크 암호 초기화
Power On
│ Ctrl+Break
│ ROMMON
│ confreg 0x2142
│ reset
│ no
│ enable
│ copy startup-config running-config
│ enable secret 새암호
│ config-register 0x2102
│ write memory
│ reload
공장초기화
write erase
reload
erase startup-config
reload
시스템 암호 초기화
데이터베이스 암호 초기화
라우터 기본 보안 설정
R1(방화벽과 연결되는 라우터) Cisco 1800
show ip interface brief
config t
hostname VICTIM
enable secret p@ssw0rd!@123
line console 0
password p@ssw0rd!@123
login
exit
service password-encryption
interface gigabitEthernet0/0
ip address XXX.XXX.XXX.XXX 255.255.255.0
no shutdown
exit
ip default-gateway XXX.XXX.XXX.XXX
R1(config)# ip domain-name example.local
R1(config)# crypto key generate rsa
How many bits in the modulus [512]: 2048
R1(config)# username admin privilege 15 secret p@ssw0rd!@123
line vty 0 4
transport input ssh
login local
exit
ip ssh version 2
저장하기
copy running-config startup-config
write memory
show명령어
show memory
show processes cpu
show interfaces
show arp
show ip route
show ip interface brief
show startup-config
초기화
write erase
reload
erase startup-config
reload
DCE확인
show controllers serial 0/0
Interface Serial0/0
Hardware is PowerQUICC MPC860
DCE V.35
enable
configure terminal
hostname R1700
interface Serial0/0
ip address 10.10.10.1 255.255.255.252
clock rate 64000
no shutdown
exit
R2 Cisco 1700 강의내용
| 회차 | 주제 | 강의내용 | 날짜 |
|---|---|---|---|
| 1일차 | 리눅스서버배포 | 접속 및 네트워크 설정 | 2026.06.22 |
| 2일차 | 하드드스크 관리 | LVM, RAID | 2026.06.23 |
| 3일차 | 웹서버설치 | 웹설정변경및 LVM 활용 | 2026.06.24 |
| 4일차 | 백업 | 백업스크립트와 자동화 | 2026.06.25 |
| 5일차 | 리눅스서버배포 | 접속 및 네트워크 설정 | 2026.06.26 |
| 6일차 | 웹프로그램 | CI4사용법 : 연습용서버 | 2026.06.27 |
| 7일차 | 다양한 연동방법 | Apache,Nginx,WSGI,Gunicorn,Flask,Django,Java | 2026.06.29 |
| 8일차 | 모니터링 | zabbix,packetbeat,splunk | 2026.06.30 |
20260701수요일 중간평가
시험 시작 : 09:30 ~
1. VirtualBox의 연습용 서버를 init로 되돌리고 아래의 모든 설정(2~8)을 끝내고 GNS3 설정에 맞게 네트워크를 변경한다.
2. 서버에 아래 설정파일에 있는 프로그램을 설치한다.
3. sdb,sdc,sdd를 LVM으로 설정하고 /home으로 연결한다.
4. 호스팅 파일을 만들고 기본 설정을 /home/master/public_html으로 설정한다.
5. 94번에 저장된 백업 파일을 본인의 public_html에 저장한다.
6. cron을 이용해 백업과 rsync적용하기
7. rsyslog파일을 만들고 백업 되도록 설정할것
8. 아래 설정 파일과 본인의 노트를 참고하여 짝궁과 협업후 완벽하게 마무리 할 수 있도록 한다.
시험 시작 : 09:30 ~
1. VirtualBox의 연습용 서버를 init로 되돌리고 아래의 모든 설정(2~8)을 끝내고 GNS3 설정에 맞게 네트워크를 변경한다.
2. 서버에 아래 설정파일에 있는 프로그램을 설치한다.
3. sdb,sdc,sdd를 LVM으로 설정하고 /home으로 연결한다.
4. 호스팅 파일을 만들고 기본 설정을 /home/master/public_html으로 설정한다.
5. 94번에 저장된 백업 파일을 본인의 public_html에 저장한다.
6. cron을 이용해 백업과 rsync적용하기
7. rsyslog파일을 만들고 백업 되도록 설정할것
8. 아래 설정 파일과 본인의 노트를 참고하여 짝궁과 협업후 완벽하게 마무리 할 수 있도록 한다.
수요일 평가 시험 설정파일
#zabbix
sudo apt -y install apt-transport-https ca-certificates curl gnupg-agentsoftware-properties-common
wget https://repo.zabbix.com/zabbix/7.0/ubuntu/pool/main/z/zabbix-release/zabbix-release_7.0-1+ubuntu24.04_all.deb
sudo dpkg -i zabbix-release_7.0-1+ubuntu24.04_all.deb
sudo apt update
sudo apt -y install zabbix-agent2
#ELK7
curl -fsSL https://artifacts.elastic.co/GPG-KEY-elasticsearch | sudo gpg --dearmor -o /usr/share/keyrings/elastic.gpg
echo "deb [signed-by=/usr/share/keyrings/elastic.gpg] https://artifacts.elastic.co/packages/7.x/apt stable main" | sudo tee /etc/apt/sources.list.d/elastic-7.x.list
sudo apt update
sudo apt -y install packetbeat
라우터 설정
R2#config t
hostname JJCOM
exit
show ip interface (5)
FastEthernet0/0 : 125.246.95.254
#R2
config t
interface FastEthernet0/0
ip address 125.246.95.254 255.255.255.0
no shutdown
exit
interface Serial1/1
ip address 1.1.1.2 255.255.255.252
no shutdown
exit
interface Serial1/0
ip address 2.2.2.1 255.255.255.252
no shutdown
ip route 100.100.100.0 255.255.255.0 1.1.1.1
ip route 168.126.63.0 255.255.255.0 2.2.2.2
#R1
config t
hostname HACKER
interface FastEthernet0/0
ip address 100.100.100.254 255.255.255.0
no shutdown
exit
interface Serial1/0
ip address 1.1.1.1 255.255.255.252
no shutdown
exit
interface Serial1/1
ip address 3.3.3.2 255.255.255.252
no shutdown
ip route 125.246.95.0 255.255.255.0 1.1.1.2
ip route 168.126.63.0 255.255.255.0 3.3.3.1
#R3
config t
hostname DNS
config t
interface FastEthernet0/0
ip address 168.126.63.254 255.255.255.0
no shutdown
exit
interface Serial1/0
ip address 3.3.3.1 255.255.255.252
no shutdown
exit
interface Serial1/1
ip address 2.2.2.2 255.255.255.252
no shutdown
ip route 125.246.95.0 255.255.255.0 2.2.2.1
ip route 100.100.100.0 255.255.255.0 3.3.3.2
kali한글 패치
접속 IP: 192.168.0.XXX
게이트웨이 : 192.168.0.1
DNS : 192.168.0.99
리눅스 IP : 10.0.0.2.15(NAT)
게이트웨이 10.0.2.1
DNS : 192.168.0.99
NAT : 포트포워딩(21,22,25,80,53,110,143,443,445,3306,9200)
1. VirtualBox를 이용해서 Ubuntu24.04를 설치한다.
2. 설치후 스냅샵 만들기
3. 업데이트와 기본 유틸 설치하기
sudo cat /etc/*release*
sudo apt update
sudo apt -y upgrade
sudo apt -y full-upgrade
sudo apt -y install net-tools
sudo apt -y install unzip
sudo apt -y install lrzsz
sudo apt -y install curl
4. 하드 디스크 확인후 /home을 LVM에 연결하기
cd /etc/skel
mkdir public_html
cd public_html
mkdir logs
cd logs
touch access.log
touch error.log
cd ..
CodeIgniter 다운받기
unzip codeigniter4-framework-v4.7.3-0-gab9bf33.zip
mv codeigniter4-framework-v4.7.3-0-gab9bf33 CI4
cd ~
mkdir public_html
cd public_html
mkdir logs
cd logs
touch access.log
touch error.log
cd /home
sudo tar zxvf home.tar.gz ./
sudo mkdir /backup
mv home.tar.gz /backup
lsblk
sudo apt -y install lvm2
sudo systemctl enable --now lvm2-monitor
sudo systemctl status lvm2-monitor
sudo pvcreate /dev/sdd /dev/sde /dev/sdf
sudo vgcreate vg_data /dev/sdd /dev/sde /dev/sdf
sudo lvcreate -l 100%FREE -n lv_storage vg_data
sudo mkfs.ext4 /dev/vg_data/lv_storage
sudo nano /etc/fstab
/dev/vg_data/lv_storage /home ext4 defaults 0 0
cp /backup/home.tar.gz /home
cd /home
tar zxvf home.tar.gz
5. 웹서버 설치후 웹 설정하기
sudo apt -y install apache2
sudo apt -y install php8.3 php8.3-mbstring php-pear
php -v
sudo apt -y install php8.3-fpm
sudo apt -y install mariadb-server
sudo a2enmod proxy_fcgi setenvif
sudo a2enconf php8.3-fpm
sudo a2enmod userdir
sudo systemctl restart php8.3-fpm apache2
chmod 711 /home/master
chmod 755 /home/master/public_html
sudo adduser exam
sudo nano /etc/apache2/sites-available/hosting.conf
VirtualHost *:80>
DocumentRoot /home/master/public_html/CI4/public
ServerName exam.lsw.kr
ServerAdmin webmaster@ci4.lsw.kr
Directory /home/master/public_html/CI4/public>
AllowOverride All
Require all granted
/Directory>
ErrorLog /home/master/public_html/logs/error.log
CustomLog /home/master/public_html/logs/access.log combined
/VirtualHost>
cd /etc/mysql/mariadb.conf.d/
sudo nano 50-server.cnf
bind-address = 0.0.0.0
sudo systemctl restart mysql
sudo mysql
create database master;
CREATE USER 'master'@'localhost' IDENTIFIED BY '123456';
GRANT ALL PRIVILEGES ON master.* TO 'master'@'localhost';
flush privileges;
CREATE USER 'master'@'192.168.0.XXX' IDENTIFIED BY '123456';
GRANT ALL PRIVILEGES ON master.* TO 'master'@'192.168.0.XXX';
flush privileges;
6. 백업 및 보안 조치
cd /home/master
nano backup.sh
데이터베이스 백업 추가
sudo ./backup.sh
sudo nano /etc/hosts.allow
sshd : 본인IP
sshd : 192.168.0.233
sudo nano /etc/hosts.deny
ALL : ALL
자동화
sudo nano /etc/crontab
0 2 * * * root /home/master/backup.sh
1 2 * * * root /home/kbc/backup.sh
2 2 * * * root /home/ksy/backup.sh
3 2 * * * root /home/kjb/backup.sh
4 2 * * * root /home/khe/backup.sh
5 2 * * * root /home/pgj/backup.sh
6 2 * * * root /home/psc/backup.sh
7 2 * * * root /home/pjy/backup.sh
8 2 * * * root /home/ssm/backup.sh
9 2 * * * root /home/aes/backup.sh
10 2 * * * root /home/yg/backup.sh
11 2 * * * root /home/lcj/backup.sh
12 2 * * * root /home/jsy/backup.sh
13 2 * * * root /home/jwj/backup.sh
14 2 * * * root /home/jjh/backup.sh
#add(remote)
15 2 * * * root rsync -avz --exclude-from=/etc/rsync_exclude.lst /backup/ 192.168.0.94::ip029
7. 중앙서버로 로그 보내기
cd /etc/rsyslogd.d
sudo nano r.conf
sudo apt -y install postfix
cd /etc/postfix
sudo nano main.cf
참고사이트
1. 우분투 다운받기
#zabbix
sudo apt -y install apt-transport-https ca-certificates curl gnupg-agentsoftware-properties-common
wget https://repo.zabbix.com/zabbix/7.0/ubuntu/pool/main/z/zabbix-release/zabbix-release_7.0-1+ubuntu24.04_all.deb
sudo dpkg -i zabbix-release_7.0-1+ubuntu24.04_all.deb
sudo apt update
sudo apt -y install zabbix-agent2
#ELK7
curl -fsSL https://artifacts.elastic.co/GPG-KEY-elasticsearch | sudo gpg --dearmor -o /usr/share/keyrings/elastic.gpg
echo "deb [signed-by=/usr/share/keyrings/elastic.gpg] https://artifacts.elastic.co/packages/7.x/apt stable main" | sudo tee /etc/apt/sources.list.d/elastic-7.x.list
sudo apt update
sudo apt -y install packetbeat
라우터 설정
R2#config t
hostname JJCOM
exit
show ip interface (5)
FastEthernet0/0 : 125.246.95.254
#R2
config t
interface FastEthernet0/0
ip address 125.246.95.254 255.255.255.0
no shutdown
exit
interface Serial1/1
ip address 1.1.1.2 255.255.255.252
no shutdown
exit
interface Serial1/0
ip address 2.2.2.1 255.255.255.252
no shutdown
ip route 100.100.100.0 255.255.255.0 1.1.1.1
ip route 168.126.63.0 255.255.255.0 2.2.2.2
#R1
config t
hostname HACKER
interface FastEthernet0/0
ip address 100.100.100.254 255.255.255.0
no shutdown
exit
interface Serial1/0
ip address 1.1.1.1 255.255.255.252
no shutdown
exit
interface Serial1/1
ip address 3.3.3.2 255.255.255.252
no shutdown
ip route 125.246.95.0 255.255.255.0 1.1.1.2
ip route 168.126.63.0 255.255.255.0 3.3.3.1
#R3
config t
hostname DNS
config t
interface FastEthernet0/0
ip address 168.126.63.254 255.255.255.0
no shutdown
exit
interface Serial1/0
ip address 3.3.3.1 255.255.255.252
no shutdown
exit
interface Serial1/1
ip address 2.2.2.2 255.255.255.252
no shutdown
ip route 125.246.95.0 255.255.255.0 2.2.2.1
ip route 100.100.100.0 255.255.255.0 3.3.3.2
kali한글 패치
접속 IP: 192.168.0.XXX
게이트웨이 : 192.168.0.1
DNS : 192.168.0.99
리눅스 IP : 10.0.0.2.15(NAT)
게이트웨이 10.0.2.1
DNS : 192.168.0.99
NAT : 포트포워딩(21,22,25,80,53,110,143,443,445,3306,9200)
1. VirtualBox를 이용해서 Ubuntu24.04를 설치한다.
2. 설치후 스냅샵 만들기
3. 업데이트와 기본 유틸 설치하기
sudo cat /etc/*release*
sudo apt update
sudo apt -y upgrade
sudo apt -y full-upgrade
sudo apt -y install net-tools
sudo apt -y install unzip
sudo apt -y install lrzsz
sudo apt -y install curl
4. 하드 디스크 확인후 /home을 LVM에 연결하기
cd /etc/skel
mkdir public_html
cd public_html
mkdir logs
cd logs
touch access.log
touch error.log
cd ..
CodeIgniter 다운받기
unzip codeigniter4-framework-v4.7.3-0-gab9bf33.zip
mv codeigniter4-framework-v4.7.3-0-gab9bf33 CI4
cd ~
mkdir public_html
cd public_html
mkdir logs
cd logs
touch access.log
touch error.log
cd /home
sudo tar zxvf home.tar.gz ./
sudo mkdir /backup
mv home.tar.gz /backup
lsblk
sudo apt -y install lvm2
sudo systemctl enable --now lvm2-monitor
sudo systemctl status lvm2-monitor
sudo pvcreate /dev/sdd /dev/sde /dev/sdf
sudo vgcreate vg_data /dev/sdd /dev/sde /dev/sdf
sudo lvcreate -l 100%FREE -n lv_storage vg_data
sudo mkfs.ext4 /dev/vg_data/lv_storage
sudo nano /etc/fstab
/dev/vg_data/lv_storage /home ext4 defaults 0 0
cp /backup/home.tar.gz /home
cd /home
tar zxvf home.tar.gz
5. 웹서버 설치후 웹 설정하기
sudo apt -y install apache2
sudo apt -y install php8.3 php8.3-mbstring php-pear
php -v
sudo apt -y install php8.3-fpm
sudo apt -y install mariadb-server
sudo a2enmod proxy_fcgi setenvif
sudo a2enconf php8.3-fpm
sudo a2enmod userdir
sudo systemctl restart php8.3-fpm apache2
chmod 711 /home/master
chmod 755 /home/master/public_html
sudo adduser exam
sudo nano /etc/apache2/sites-available/hosting.conf
VirtualHost *:80>
DocumentRoot /home/master/public_html/CI4/public
ServerName exam.lsw.kr
ServerAdmin webmaster@ci4.lsw.kr
Directory /home/master/public_html/CI4/public>
AllowOverride All
Require all granted
/Directory>
ErrorLog /home/master/public_html/logs/error.log
CustomLog /home/master/public_html/logs/access.log combined
/VirtualHost>
cd /etc/mysql/mariadb.conf.d/
sudo nano 50-server.cnf
bind-address = 0.0.0.0
sudo systemctl restart mysql
sudo mysql
create database master;
CREATE USER 'master'@'localhost' IDENTIFIED BY '123456';
GRANT ALL PRIVILEGES ON master.* TO 'master'@'localhost';
flush privileges;
CREATE USER 'master'@'192.168.0.XXX' IDENTIFIED BY '123456';
GRANT ALL PRIVILEGES ON master.* TO 'master'@'192.168.0.XXX';
flush privileges;
6. 백업 및 보안 조치
cd /home/master
nano backup.sh
	#!/bin/bash


# ===== 설정 =====

SOURCE_DIR="/home/master/public_html"    # 백업할 디렉터리

BACKUP_DIR="/backup/master"              # 백업 저장 위치

RETENTION_DAYS=30                # 보관 기간(일)


# ===== 변수 =====

DATE=$(date +"%Y-%m-%d_%H-%M-%S")

BACKUP_FILE="$BACKUP_DIR/backup_$DATE.tar.gz"


# ===== 백업 디렉터리 생성 =====

mkdir -p "$BACKUP_DIR"


# ===== 백업 수행 =====

echo "[$(date)] 백업 시작"


tar -czf "$BACKUP_FILE" "$SOURCE_DIR"


if [ $? -eq 0 ]; then

    echo "[$(date)] 백업 성공: $BACKUP_FILE"

else

    echo "[$(date)] 백업 실패"

    exit 1

fi


# ===== 오래된 백업 삭제 =====

find "$BACKUP_DIR" -name "backup_*.tar.gz" -type f -mtime +$RETENTION_DAYS -delete


echo "[$(date)] 오래된 백업 정리 완료"

echo "[$(date)] 작업 종료"
데이터베이스 백업 추가
	#!/bin/bash


#############################

# 백업 설정
#############################


# 웹 파일

SOURCE_DIR="/home/master/public_html"


# 백업 저장 위치

BACKUP_DIR="/backup/master"


# MySQL 정보

DB_HOST="localhost"

DB_PORT="3306"

DB_USER="root"

DB_PASS="비밀번호"

DB_NAME="데이터베이스명"


# 백업 보관 기간

RETENTION_DAYS=30


#############################

# 변수

#############################


DATE=$(date +"%Y-%m-%d_%H-%M-%S")


WEB_BACKUP="$BACKUP_DIR/web_$DATE.tar.gz"

DB_BACKUP="$BACKUP_DIR/db_$DATE.sql"

DB_BACKUP_GZ="$BACKUP_DIR/db_$DATE.sql.gz"


#############################

# 백업 디렉터리 생성

#############################


mkdir -p "$BACKUP_DIR"


echo "==============================="

echo "[$(date)] 백업 시작"

echo "==============================="


#############################

# 웹 파일 백업

#############################


echo "[1/3] 웹 파일 백업..."


tar -czpf "$WEB_BACKUP" "$SOURCE_DIR"


if [ $? -eq 0 ]; then

    echo "웹 백업 성공"

else

    echo "웹 백업 실패"

    exit 1

fi


#############################

# 데이터베이스 백업

#############################


echo "[2/3] 데이터베이스 백업..."


mysqldump \

-h"$DB_HOST" \

-P"$DB_PORT" \

-u"$DB_USER" \

-p"$DB_PASS" \

--single-transaction \

--routines \

--triggers \

--events \

"$DB_NAME" > "$DB_BACKUP"


if [ $? -eq 0 ]; then

    gzip "$DB_BACKUP"

    echo "DB 백업 성공"

else

    echo "DB 백업 실패"

    exit 1

fi


#############################

# 오래된 백업 삭제

#############################


echo "[3/3] 오래된 백업 삭제..."


find "$BACKUP_DIR" -type f -mtime +$RETENTION_DAYS \

\( \

-name "web_*.tar.gz" -o \

-name "db_*.sql.gz" \

\) -delete


echo "오래된 백업 삭제 완료"


echo "==============================="

echo "백업 완료"

echo "웹 백업 : $WEB_BACKUP"

echo "DB 백업 : $DB_BACKUP_GZ"

echo "==============================="
chmod 777 backup.shsudo ./backup.sh
sudo nano /etc/hosts.allow
sshd : 본인IP
sshd : 192.168.0.233
sudo nano /etc/hosts.deny
ALL : ALL
자동화
sudo nano /etc/crontab
0 2 * * * root /home/master/backup.sh
1 2 * * * root /home/kbc/backup.sh
2 2 * * * root /home/ksy/backup.sh
3 2 * * * root /home/kjb/backup.sh
4 2 * * * root /home/khe/backup.sh
5 2 * * * root /home/pgj/backup.sh
6 2 * * * root /home/psc/backup.sh
7 2 * * * root /home/pjy/backup.sh
8 2 * * * root /home/ssm/backup.sh
9 2 * * * root /home/aes/backup.sh
10 2 * * * root /home/yg/backup.sh
11 2 * * * root /home/lcj/backup.sh
12 2 * * * root /home/jsy/backup.sh
13 2 * * * root /home/jwj/backup.sh
14 2 * * * root /home/jjh/backup.sh
#add(remote)
15 2 * * * root rsync -avz --exclude-from=/etc/rsync_exclude.lst /backup/ 192.168.0.94::ip029
7. 중앙서버로 로그 보내기
cd /etc/rsyslogd.d
sudo nano r.conf
	# /etc/rsyslog.conf configuration file for rsyslog

#
# For more information install rsyslog-doc and see

# /usr/share/doc/rsyslog-doc/html/configuration/index.html

#

# Default logging rules can be found in /etc/rsyslog.d/50-default.conf


#################

#### MODULES ####

#################


module(load="imuxsock") # provides support for local system logging

#module(load="immark")  # provides --MARK-- message capability


# provides UDP syslog reception

#module(load="imudp")

#input(type="imudp" port="514")


# provides TCP syslog reception

#module(load="imtcp")

#input(type="imtcp" port="514")


# provides kernel logging support and enable non-kernel klog messages

module(load="imklog" permitnonkernelfacility="on")


###########################

#### GLOBAL DIRECTIVES ####

###########################


# Filter duplicated messages

$RepeatedMsgReduction on


#

# Set the default permissions for all log files.

#

$FileOwner syslog

$FileGroup adm

$FileCreateMode 0640

$DirCreateMode 0755

$Umask 0022

$PrivDropToUser syslog

$PrivDropToGroup syslog


#

# Where to place spool and state files

#

$WorkDirectory /var/spool/rsyslog


#

# Include all config files in /etc/rsyslog.d/

#

$IncludeConfig /etc/rsyslog.d/*.conf


auth,authpriv.* @192.168.0.118:514

*.* @@192.168.0.118:514


#auth,authpriv.* @192.168.0.95:514

#*.* @@192.168.0.96:514


#auth,authpriv.* @192.168.0.204:514

#*.* @@192.168.0.204:514
8. 이메일서버 세팅하기sudo apt -y install postfix
cd /etc/postfix
sudo nano main.cf
# line 82 : uncomment

mail_owner = postfix


# line 98 : uncomment and specify hostname

myhostname = ip026.lsw.kr


# line 106 : uncomment and specify domainname

mydomain = lsw.kr


# line 127 : uncomment

myorigin = $mydomain


# line 141 : uncomment

inet_interfaces = all


# line 189 : uncomment

mydestination = $myhostname, localhost.$mydomain, localhost, $mydomain


# line 232 : uncomment

local_recipient_maps = unix:passwd.byname $alias_maps


# line 277 : uncomment

mynetworks_style = subnet


# line 294 : add your local network

mynetworks = 127.0.0.0/8, 192.168.0.0/24


# line 416 : uncomment

alias_maps = hash:/etc/aliases


# line 427 : uncomment

alias_database = hash:/etc/aliases


# line 449 : uncomment

home_mailbox = Maildir/


# line 585: comment out and add

#smtpd_banner = $myhostname ESMTP $mail_name (Ubuntu)

smtpd_banner = $myhostname ESMTP


# line 659 : add

sendmail_path = /usr/sbin/postfix


# line 664 : add

newaliases_path = /usr/bin/newaliases


# line 669 : add

mailq_path = /usr/bin/mailq


# line 675 : add

setgid_group = postdrop


# line 679 : comment out

#html_directory =


# line 683 : comment out

#manpage_directory =


# line 688 : comment out

#sample_directory =


# line 692 : comment out

#readme_directory =


# line 693 : if also listen IPv6, change to [all]

inet_protocols = ipv4


# add follows to last line

# disable SMTP VRFY command

disable_vrfy_command = yes


# require HELO command to sender hosts

smtpd_helo_required = yes


# limit an email size

# example below means 10M bytes limit

message_size_limit = 10240000


# SMTP-Auth settings

smtpd_sasl_type = dovecot

smtpd_sasl_path = private/auth

smtpd_sasl_auth_enable = yes

smtpd_sasl_security_options = noanonymous

smtpd_sasl_local_domain = $myhostname

smtpd_recipient_restrictions =

  permit_mynetworks,

  permit_sasl_authenticated,

  reject_unauth_destination
참고사이트
1. 우분투 다운받기
> 외부용: 192.168.0.91
> 내부용: 192.168.0.94(LVM 적용)
> 내부용: 192.168.0.95(메인서버 백업용 : 예) backup.metaedunet.kr)
동영상 추가 예정
자격증 취득 현황
네트워크 관리사 2급 :
인터넷 보안 전문가 : , , ,,
리눅스 마스터 2급: ,